

Verfügbar in allen Plänen
So funktioniert die Sicherheitsprüfung in Macaly
Die Prüfung folgt den Pfaden, auf denen sich Besuchereingaben, Anmeldung und private Daten durch dein Projekt bewegen, und sucht nach den Stellen, an denen diese Pfade nicht geschützt sind. Die Sicherheitsprüfung in Macaly:- Prüft deinen Code, nicht deine Live-Website: Sie arbeitet mit dem Projekt in deinem Chat, du brauchst also weder eine veröffentlichte Website noch eine Datenbank, damit sie läuft.
- Liest deine geheimen Schlüssel nicht: Sie öffnet nie deine Umgebungsdateien, API-Schlüssel oder Zugangsdaten. Die Probleme, die sie findet, verweisen auf Variablennamen und Dateipfade, nicht auf die Werte selbst.
- Läuft im Hintergrund: Eine Prüfung dauert bis zu 20 bis 30 Minuten. Du kannst den Tab schließen und später zu den Ergebnissen zurückkehren.
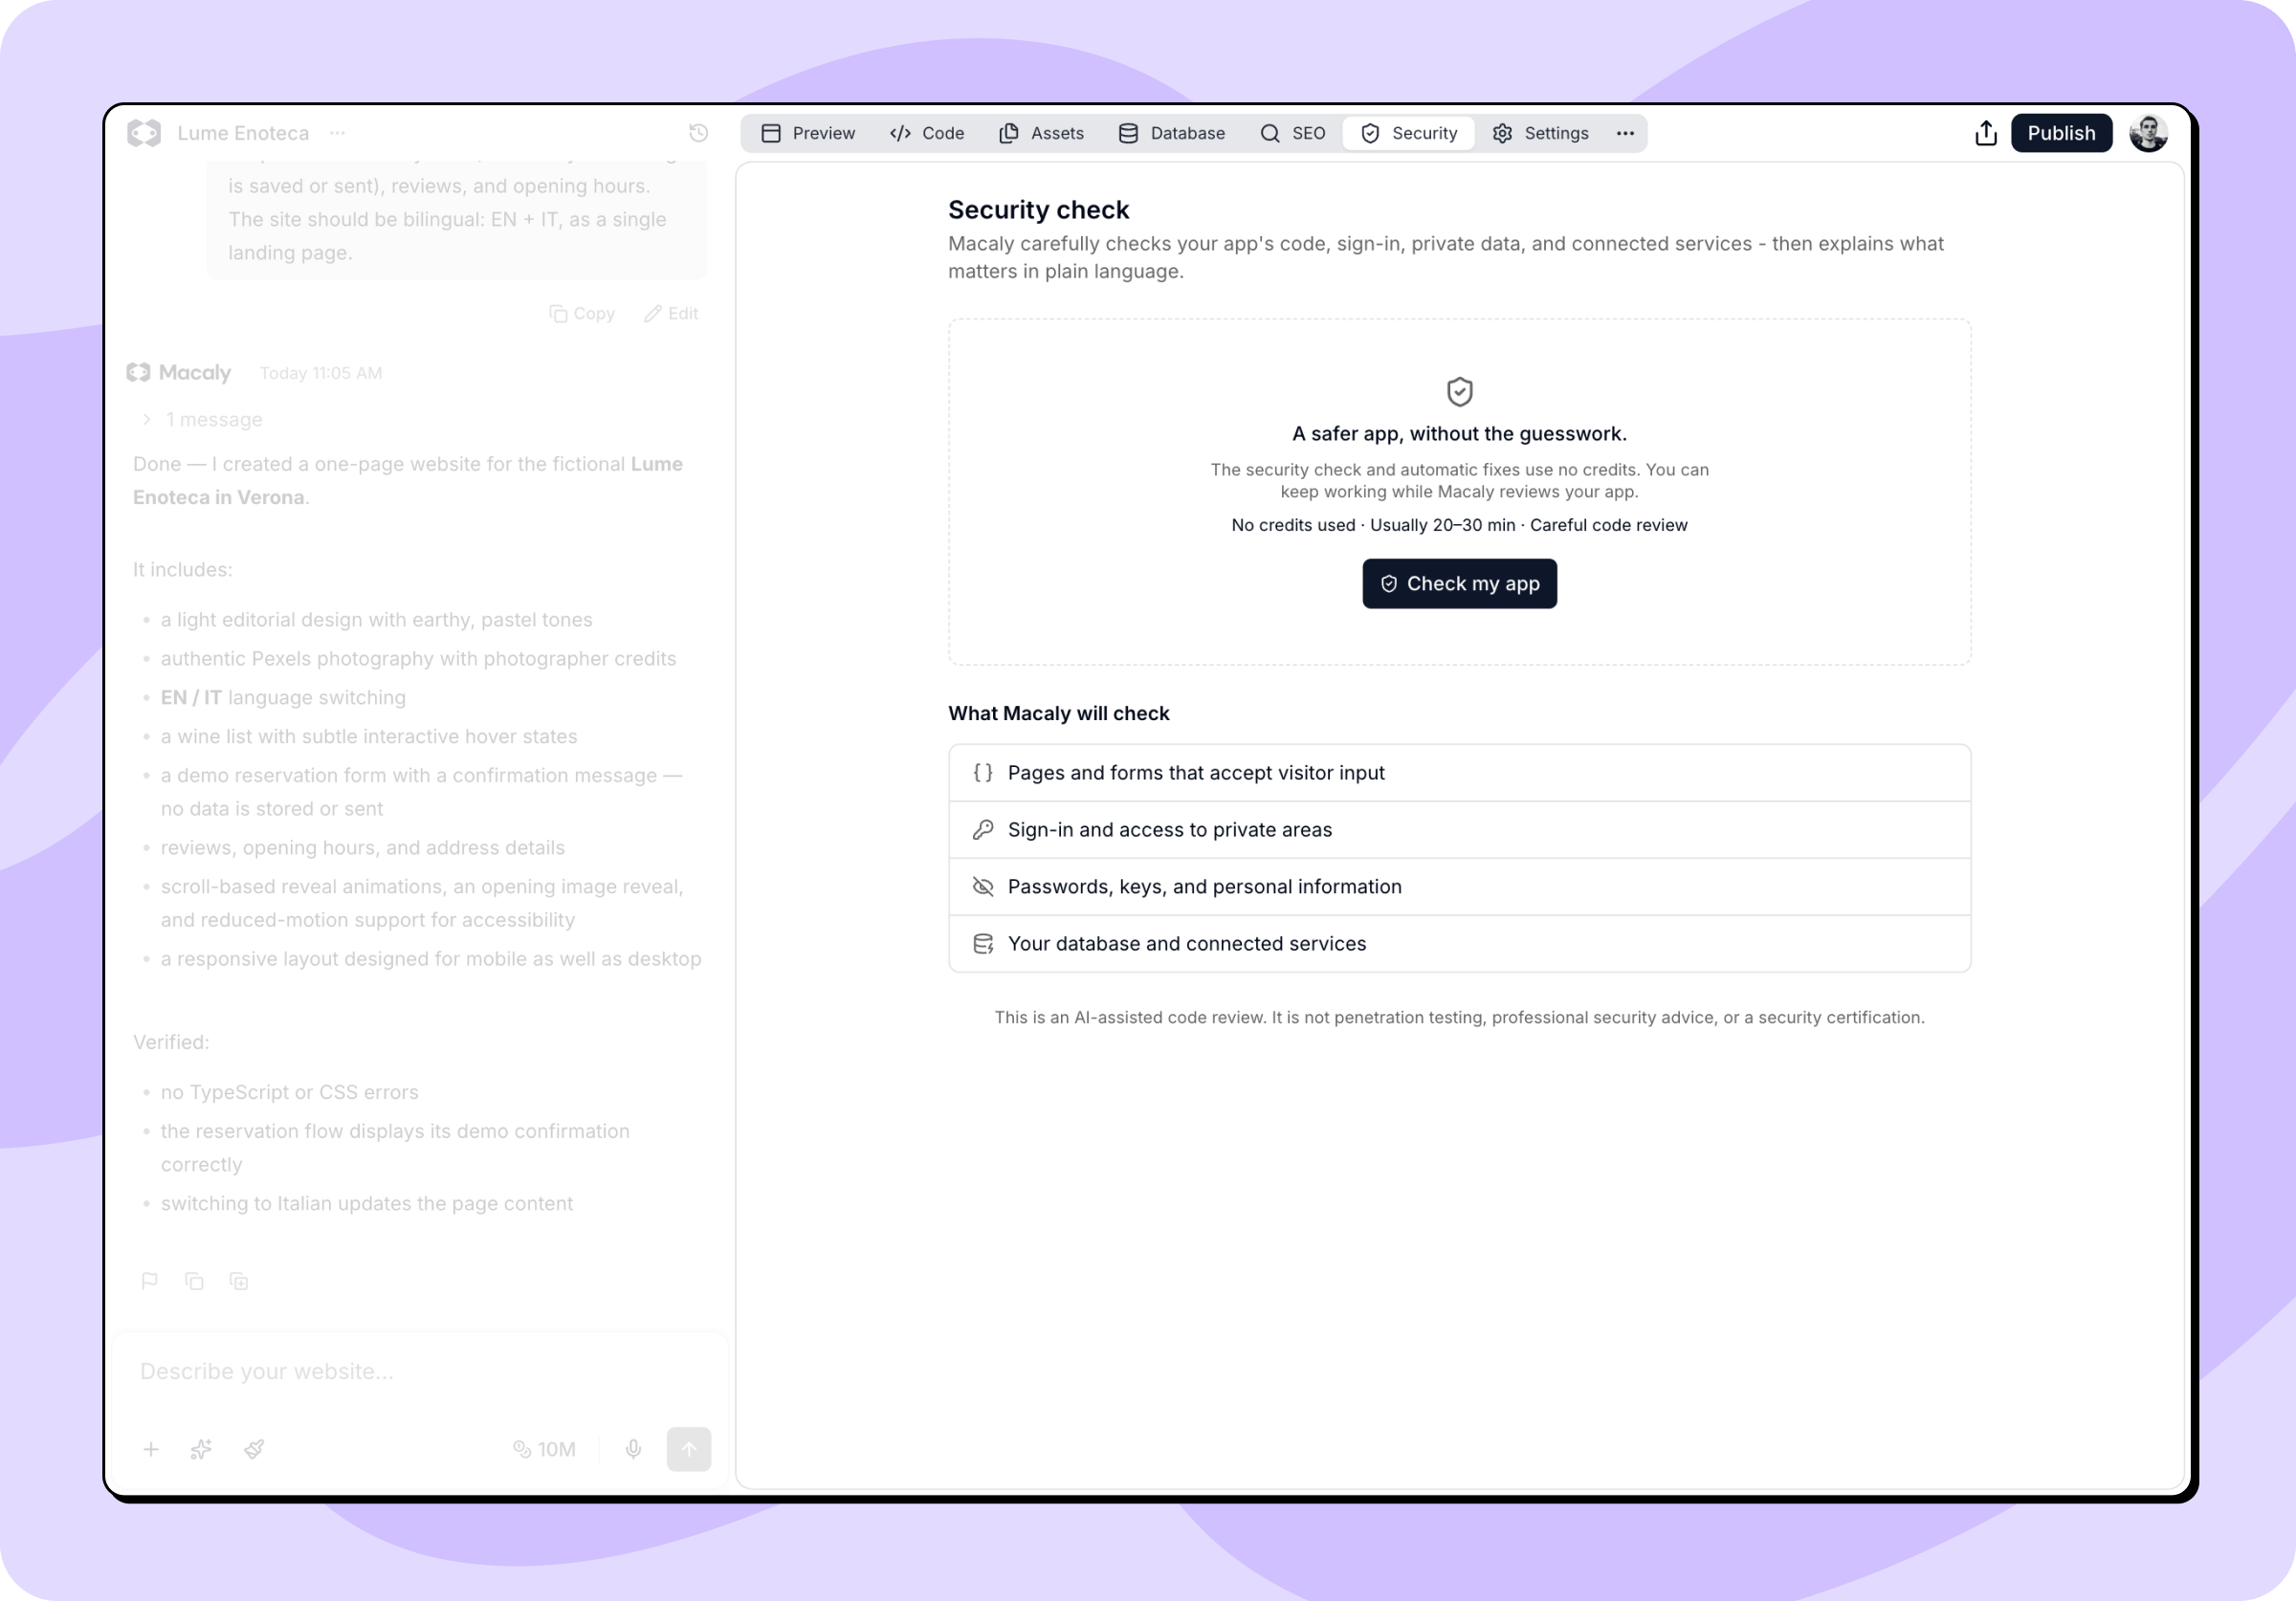
Was Macaly prüft
Jede Prüfung deckt dieselben acht Bereiche ab:- Wer worauf zugreifen kann: Ob jede Person nur die Seiten und Datensätze erreicht, die sie erreichen soll, auch wenn jemand eine URL errät oder eine ID verändert.
- Anmeldung und Konten: Wie robust Anmeldung, Sitzungen, Einmalcodes und das Zurücksetzen von Passwörtern sind.
- Formulare und Besuchereingaben: Was mit dem Text, den Dateien und den Links passiert, die Besucher übermitteln.
- Sensible Daten: Wo Passwörter, Schlüssel und persönliche Daten gespeichert und protokolliert werden, und ob etwas davon den Browser erreicht.
- Datenbank und Server: Ob die Regeln deiner Datenbank, die API-Routen und die Serverfunktionen prüfen, wer sie aufruft, bevor sie antworten.
- App- und Hosting-Einrichtung: Sicherheits-Header, Caching, Cross-Origin-Regeln und ähnliche Einstellungen.
- Pakete von Drittanbietern: Die Bibliotheken, die dein Projekt einbindet.
- Zahlungen und verbundene Dienste: Zahlungsabläufe und Integrationen, einschließlich ob Beträgen und Webhook-Aufrufen vertraut werden kann.
Deine Ergebnisse lesen
Die Befunde sind nach Schweregrad geordnet, vom schwerwiegendsten bis zum geringsten. Öffne einen Punkt, um zu sehen, was schiefgehen könnte, welche Dateien betroffen sind und was Macaly empfiehlt.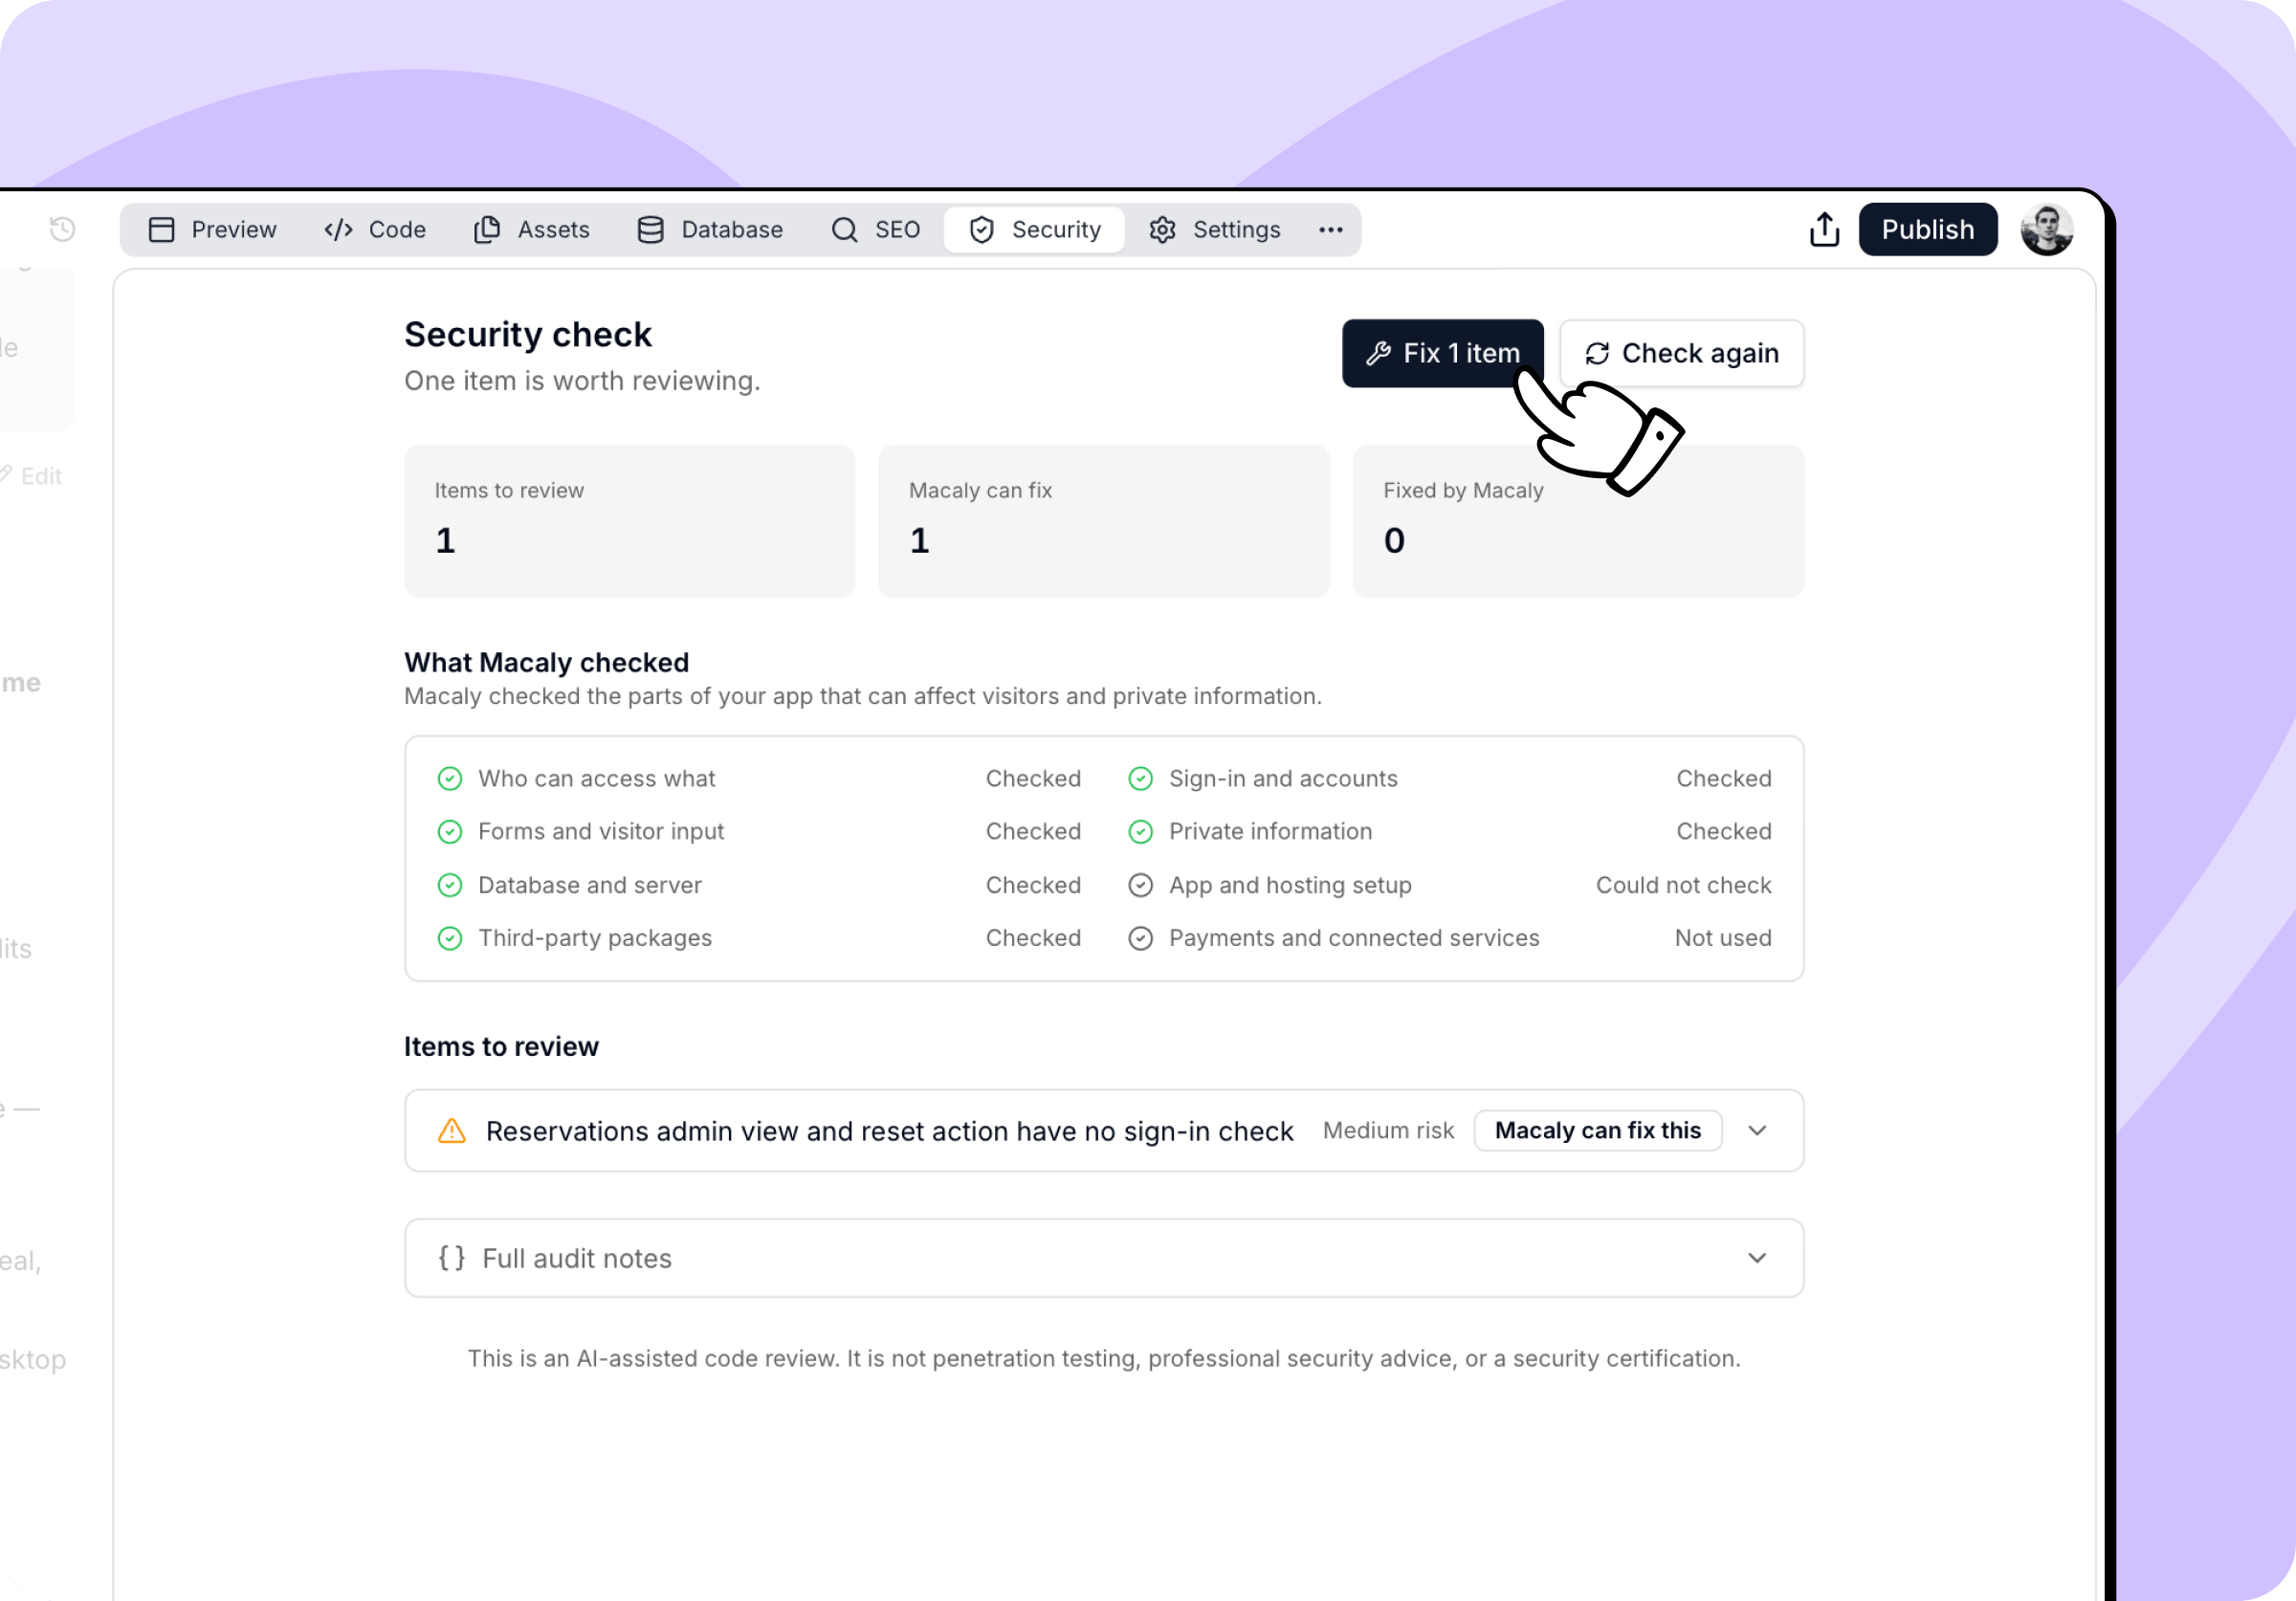
Macaly die Befunde beheben lassen
Wenn mindestens ein Befund automatisch behoben werden kann, erscheint oben im Tab ein Fix-Button, der die gesamte Liste auf einmal an den Agenten übergibt. Macaly sichert dein Projekt, wendet die Fixes an, testet die Änderungen und prüft, dass die Lücke geschlossen ist und deine App sich weiterhin wie zuvor verhält. Das dauert bis zu weiteren 10 bis 20 Minuten. Befunde, die danach als Braucht deine Eingabe markiert sind, sind solche, bei denen der Fix von einer Entscheidung abhängt, die nur du treffen kannst, etwa wer eine Admin-Rolle erhalten soll, oder ein Schlüssel, der außerhalb deines Projekts gesetzt werden muss. Sag dem Agenten im Chat, was du möchtest, und er übernimmt den Rest.Fixes werden auf dein Projekt angewendet, aber nie veröffentlicht. Veröffentliche sie, wenn du zufrieden damit bist. Da vor dem Start der Fixes ein Backup erstellt wird, kannst du auch die frühere Version über diese Nachricht in deinem Chat wiederherstellen.
Eine neue Prüfung ausführen
Erneut prüfen oben im Tab startet eine neue Prüfung der aktuellen Version deines Projekts. Wenn du oder der Agent nach Abschluss einer Prüfung etwas änderst, zeigt der Tab Das Projekt hat sich nach dieser Prüfung geändert an, und der Fix-Button verschwindet, weil diese Fixes auf einer Version basieren würden, die es nicht mehr gibt. Führe eine neue Prüfung aus, um eine aktuelle Liste zu erhalten.Was es kostet
Die erste Prüfung in jedem Chat ist kostenlos, ebenso wie die Fixes, die darauf folgen. Jede spätere Prüfung im selben Chat verbraucht Credits, genau wie ihre Fixes. Der Tab zeigt dir, was auf dich zukommt, bevor du startest.Was die Prüfung nicht macht
Das ist eine KI-gestützte Code-Prüfung. Sie ist kein Penetrationstest, keine professionelle Sicherheitsberatung und keine Sicherheitszertifizierung.
- Sie prüft deinen Quellcode. Sie greift nicht deine veröffentlichte Website an, scannt nicht deine Server und testet keine laufende Infrastruktur.
- Jede Prüfung ist eine Momentaufnahme deines Projekts zu diesem Zeitpunkt. Nichts läuft nach einem festen Zeitplan, führe also nach größeren Änderungen eine neue Prüfung aus.
- Sie kann nicht alles bestätigen. Einstellungen, die dein Hosting hinzufügt, etwa Sicherheits-Header, sind oft im Code deines Projekts nicht sichtbar und werden deshalb unter Was Macaly nicht bestätigen konnte aufgeführt, statt als Probleme gezählt zu werden.
- Ein sauberes Ergebnis bedeutet, dass in den Bereichen, die Macaly prüfen konnte, nichts Bedenkliches gefunden wurde. Keine automatisierte Prüfung kann garantieren, dass eine App vollständig sicher ist.