> ## Documentation Index
> Fetch the complete documentation index at: https://www.macaly.com/docs/llms.txt
> Use this file to discover all available pages before exploring further.
# Säkerhet
> Så granskar Macaly ditt projekt efter säkerhetsproblem och åtgärdar det som hittas
Macaly kan gå igenom hela ditt projekt och i klartext berätta vad som kan utsätta dina besökare eller deras data för risker. I fliken **Säkerhet** i din [chatt](/docs/sv/chat/overview) startar du en kontroll och läser resultaten.
Den första kontrollen i varje chatt är **gratis**.
Ingår i alla abonnemang
## Så fungerar säkerhetskontrollen i Macaly
Kontrollen följer de vägar som besökares indata, inloggning och privata data tar genom ditt projekt, och letar efter ställen där de vägarna inte är skyddade.
Säkerhetskontrollen i Macaly:
* **Granskar din kod, inte din live-webbplats**: Den arbetar med projektet i din chatt, så du behöver varken en publicerad webbplats eller en databas för att den ska kunna köras.
* **Läser inte dina hemliga nycklar**: Den öppnar aldrig dina miljöfiler, API-nycklar eller inloggningsuppgifter. Problemen den hittar pekar på variabelnamn och filplatser snarare än på själva värdena.
* **Körs i bakgrunden**: En kontroll tar upp till 20 till 30 minuter. Du kan stänga fliken och komma tillbaka till resultaten senare.
Öppna fliken **Säkerhet** och klicka på **Kontrollera min app** för att starta en.
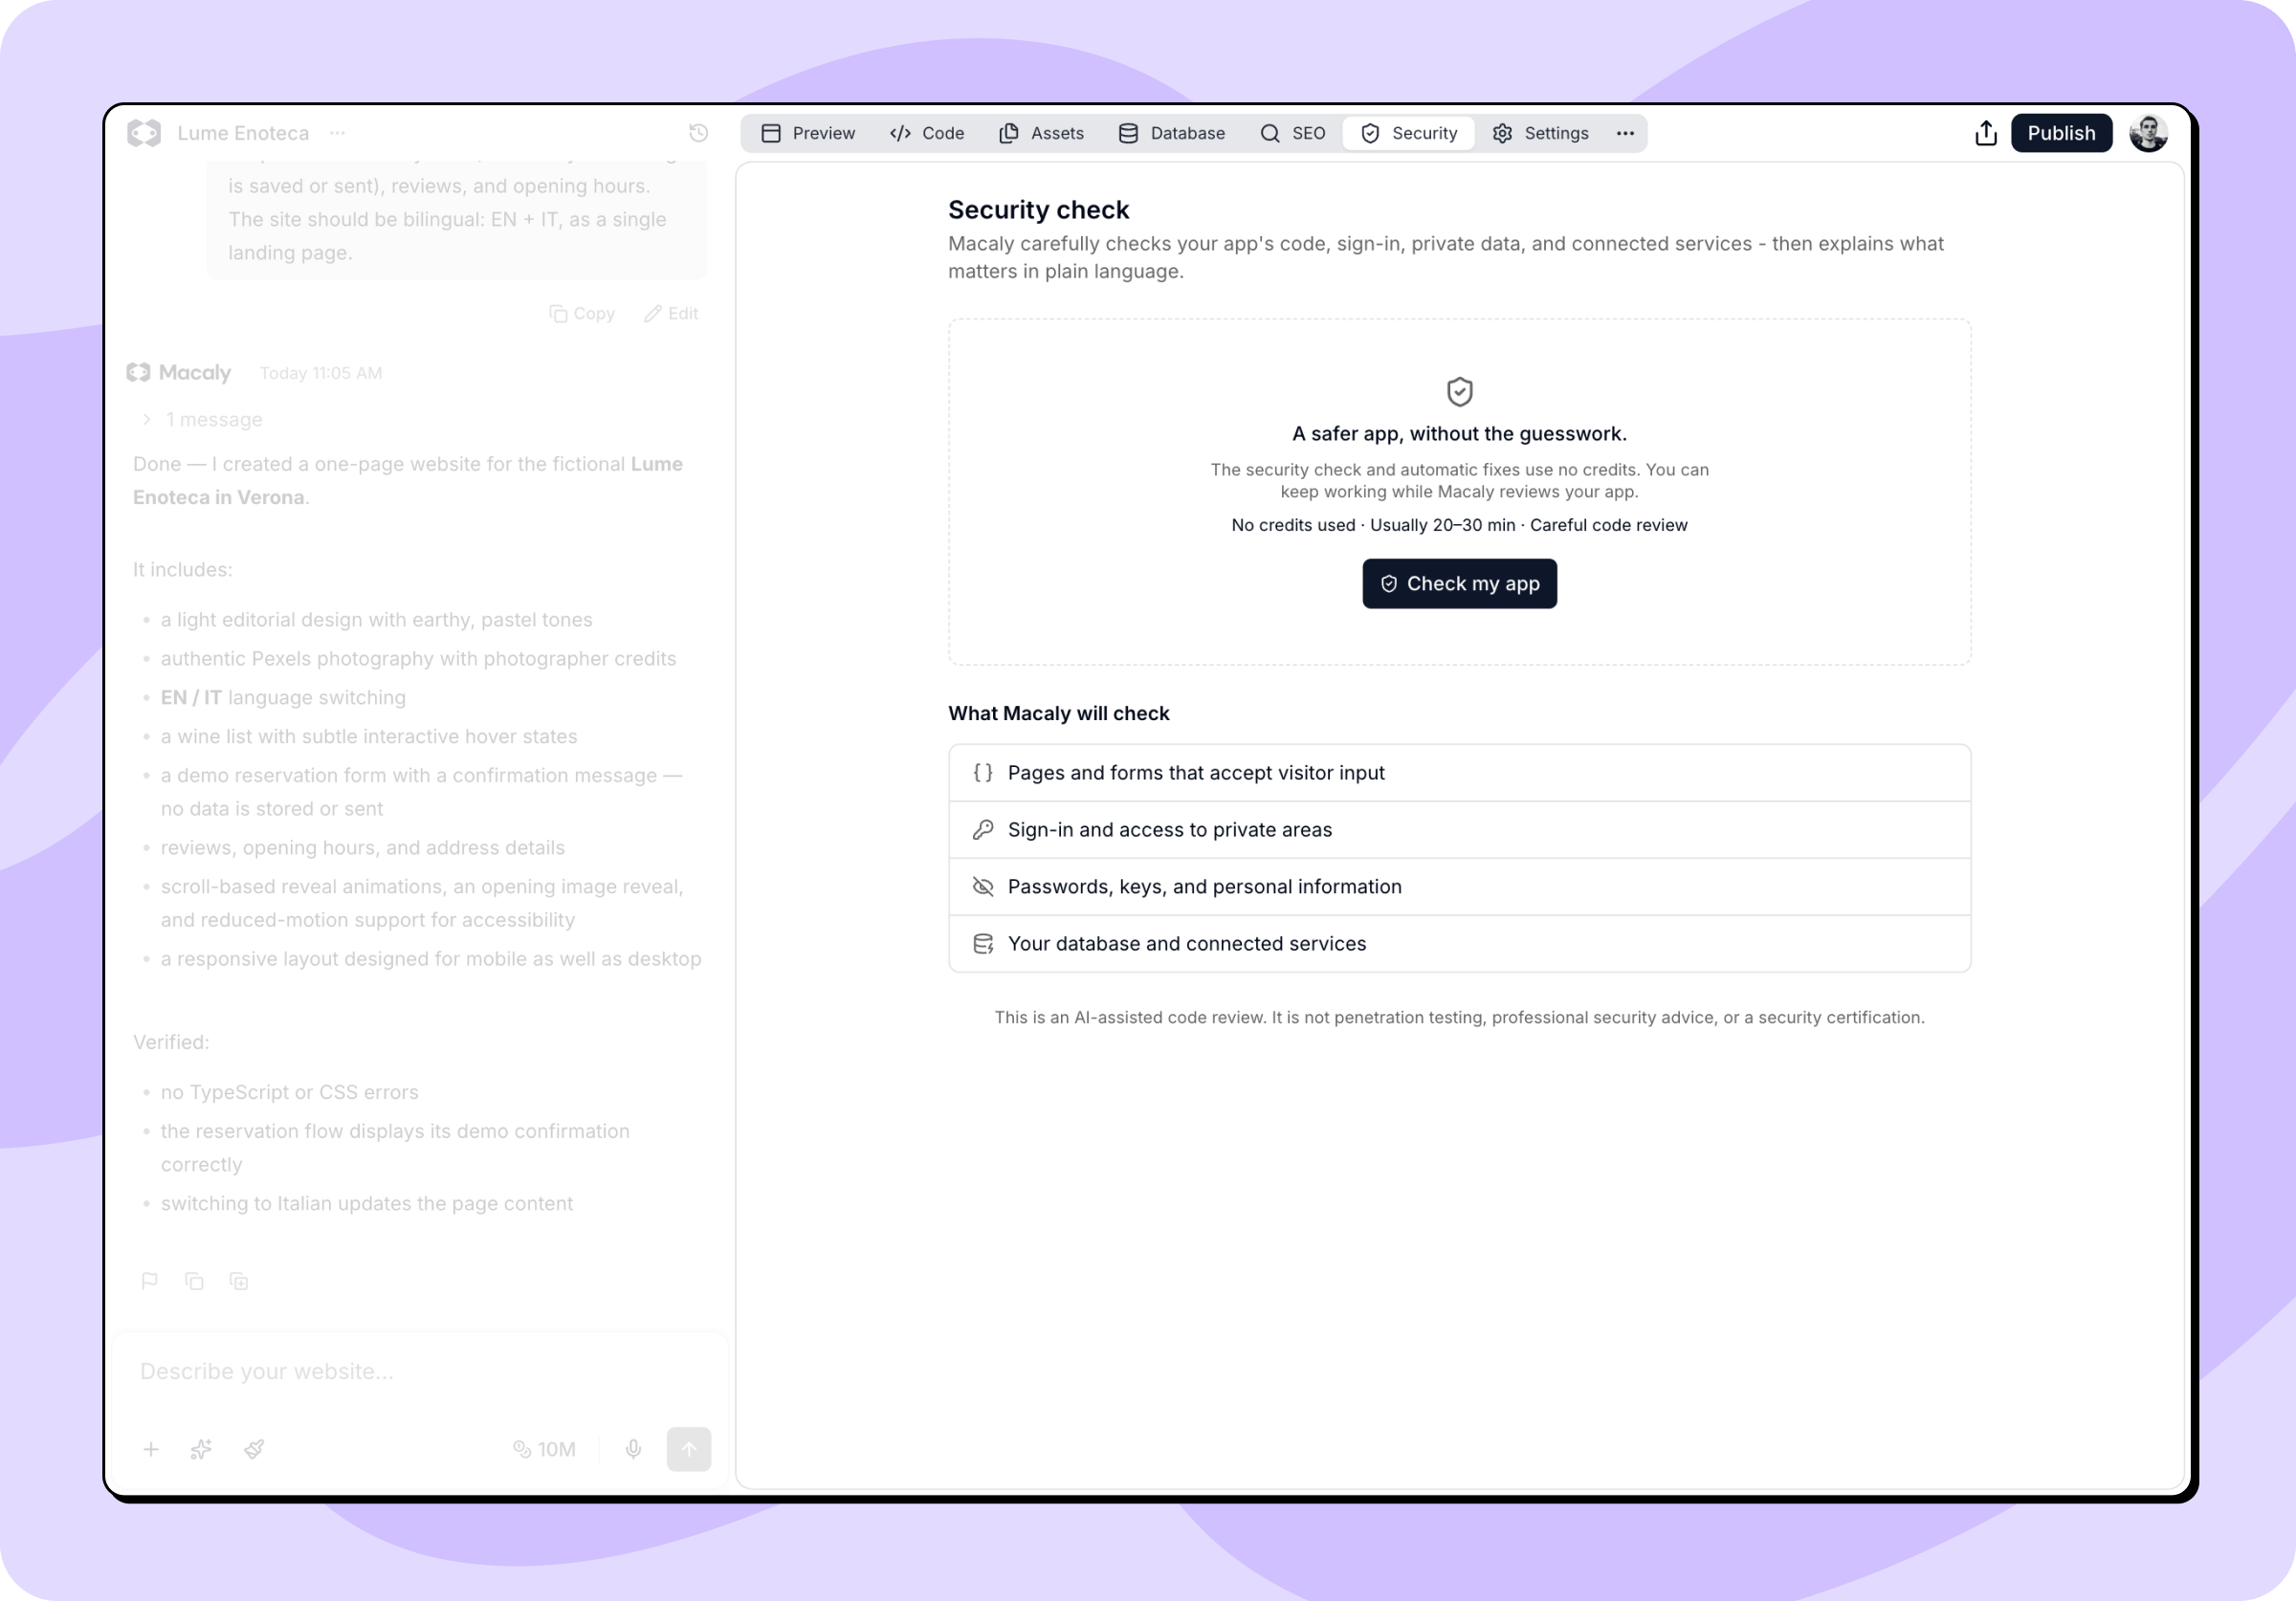 ## Det här kontrollerar Macaly
Varje kontroll omfattar samma åtta områden:
* **Vem som har åtkomst till vad**: Om varje person bara når de sidor och poster som är avsedda för just den personen, även när någon gissar en URL eller ändrar ett ID.
* **Inloggning och konton**: Hur inloggning, sessioner, engångskoder och återställning av lösenord håller.
* **Formulär och besökarinmatning**: Vad som händer med de texter, filer och länkar som besökare skickar in.
* **Privat information**: Var lösenord, nycklar och personuppgifter lagras och loggas, och om något av det når webbläsaren.
* **Databas och server**: Om dina databasregler, API-vägar och serverfunktioner kontrollerar vem som anropar innan de svarar.
* **App- och hostingkonfiguration**: Säkerhetsheaders, cachning, cross-origin-regler och liknande inställningar.
* **Paket från tredje part**: De bibliotek som ditt projekt använder.
* **Betalningar och anslutna tjänster**: Betalflöden och integrationer, inklusive om belopp och webhook-anrop går att lita på.
Varje område får resultatet **Kontrollerad**, **Används inte** när projektet inte har den ytan, eller **Kunde inte kontrolleras** när svaret inte syns i din kod. Den sista statusen är värd att läsa, eftersom den visar vad kontrollen inte kunde avgöra på egen hand.
## Läsa resultaten
Fynden sorteras efter allvarlighetsgrad, från det mest allvarliga till det minst allvarliga. Öppna en post för att se vad som kan gå fel, vilka filer som berörs och vad Macaly rekommenderar.
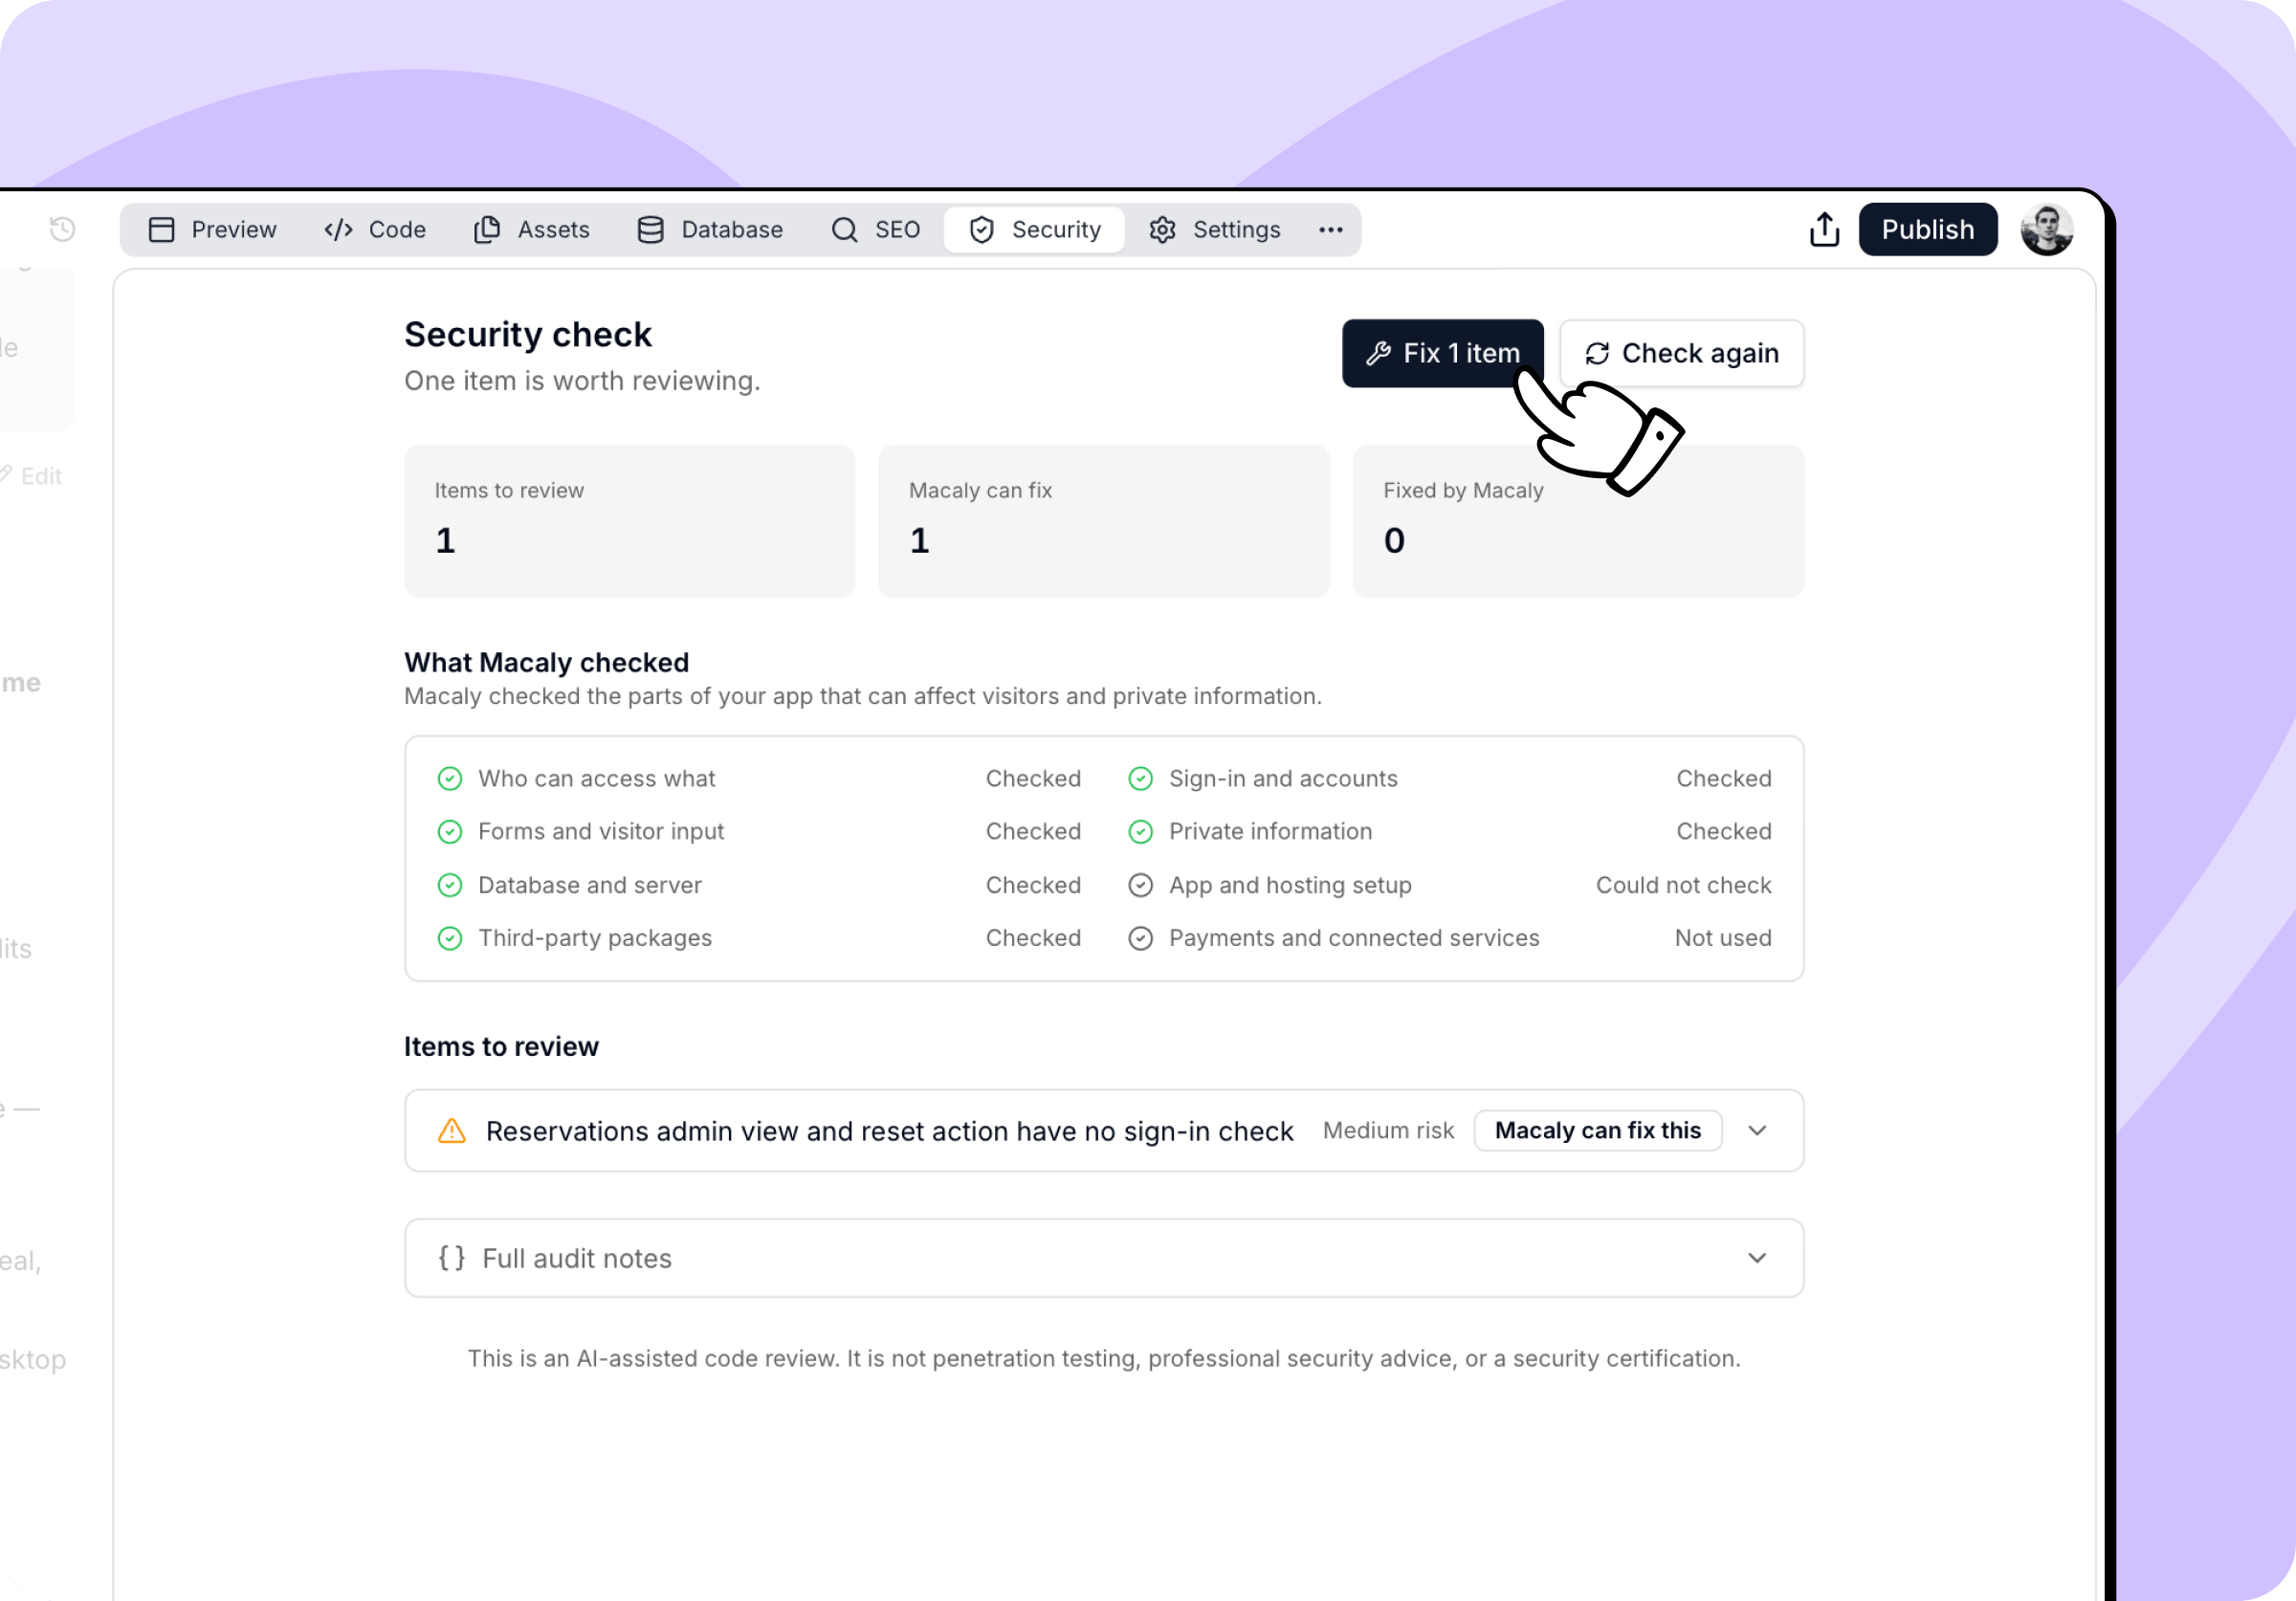 Fynd med märkningen **Macaly kan åtgärda det här** är de som Macaly kan ta hand om åt dig. Förslag som stärker din app utan att peka på en aktuell risk finns inte med i listan utan ligger under **Extra skydd** i de fullständiga granskningsanteckningarna, tillsammans med en sammanfattning av granskningen och allt som kontrollen inte kunde bekräfta.
## Låt Macaly åtgärda fynden
När minst ett fynd kan åtgärdas automatiskt visas en åtgärdsknapp högst upp i fliken som lämnar över hela uppsättningen till agenten på en gång.
Macaly säkerhetskopierar ditt projekt, tillämpar åtgärderna, testar ändringarna och kontrollerar att luckan är tät och att din app fortfarande beter sig som förut. Det tar upp till ytterligare 10 till 20 minuter.
Fynd som efteråt är märkta **Behöver din input** är sådana där åtgärden beror på ett beslut som bara du kan fatta, till exempel vem som ska ha en adminroll, eller en nyckel som måste anges utanför ditt projekt. Berätta för agenten i chatten vad du vill, så tar den över därifrån.
Åtgärderna tillämpas på ditt projekt men publiceras aldrig. Publicera när du är nöjd med dem. Eftersom en säkerhetskopia tas innan åtgärderna startar kan du också återställa den tidigare versionen från det meddelandet i din chatt.
## Köra en ny kontroll
Med **Kontrollera igen** högst upp i fliken startar du en ny kontroll av den aktuella versionen av ditt projekt.
Om du eller agenten ändrar något efter att en kontroll har avslutats visar fliken **Projektet ändrades efter den här granskningen** och åtgärdsknappen försvinner, eftersom åtgärderna då skulle baseras på en version som inte längre finns. Kör en ny kontroll för att få en aktuell lista.
## Vad det kostar
Den första kontrollen i varje chatt är gratis, och det är även åtgärderna som följer på den. Varje senare kontroll i samma chatt använder krediter, liksom dess åtgärder. Fliken visar vilket av dem du får innan du startar.
## Det här gör kontrollen inte
Det här är en AI-assisterad kodgranskning. Det är inte penetrationstestning, professionell säkerhetsrådgivning eller en säkerhetscertifiering.
* Den granskar din källkod. Den attackerar inte din publicerade webbplats, skannar inte dina servrar och testar inte driftsatt infrastruktur.
* Varje kontroll är en ögonblicksbild av ditt projekt just då. Ingenting körs enligt schema, så kör en ny kontroll efter större ändringar.
* Den kan inte bekräfta allt. Inställningar som din hosting lägger till, till exempel säkerhetsheaders, syns ofta inte i projektets kod, så de rapporteras under **Det här kunde Macaly inte bekräfta** i stället för att räknas som problem.
* Ett rent resultat betyder att inget oroande hittades i de områden som Macaly kunde kontrollera. Ingen automatisk granskning kan garantera att en app är helt säker.
Vad Macaly hanterar på plattformsnivå beskrivs i [Säkerhetsöversikt](/docs/sv/security/overview). Hur du arbetar med agenten kring säkerhet medan du bygger beskrivs i [Bygga säkra appar](/docs/sv/security/building-secure-apps).
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.