> ## Documentation Index
> Fetch the complete documentation index at: https://www.macaly.com/docs/llms.txt
> Use this file to discover all available pages before exploring further.
# Segurança
> Sabe como o Macaly analisa o teu projeto em busca de problemas de segurança e corrige o que encontra
O Macaly consegue ler todo o teu projeto e dizer-te, em linguagem simples, o que pode colocar em risco os teus visitantes ou os seus dados. O separador **Segurança** no teu [chat](/docs/pt/chat/overview) é onde inicias uma verificação e lês os resultados.
A primeira verificação em cada chat é **gratuita**.
Disponível em todos os planos
## Como funciona a verificação de segurança no Macaly
A verificação segue os percursos pelos quais passam, no teu projeto, os dados dos visitantes, o início de sessão e os dados privados, e procura os pontos onde esses percursos não estão protegidos.
A verificação de segurança no Macaly:
* **Verifica o teu código, não o teu site publicado**: funciona sobre o projeto presente no teu chat, por isso não precisas de um site publicado nem de uma base de dados para que seja executada.
* **Não lê as tuas chaves secretas**: nunca abre os teus ficheiros de variáveis de ambiente, chaves API ou credenciais. Os problemas que encontra apontam para nomes de variáveis e localizações de ficheiros, não para os valores em si.
* **Executa em segundo plano**: uma verificação demora até 20 a 30 minutos. Podes fechar o separador e voltar aos resultados mais tarde.
Para iniciar uma, abre o separador **Segurança** e clica em **Verificar a minha app**.
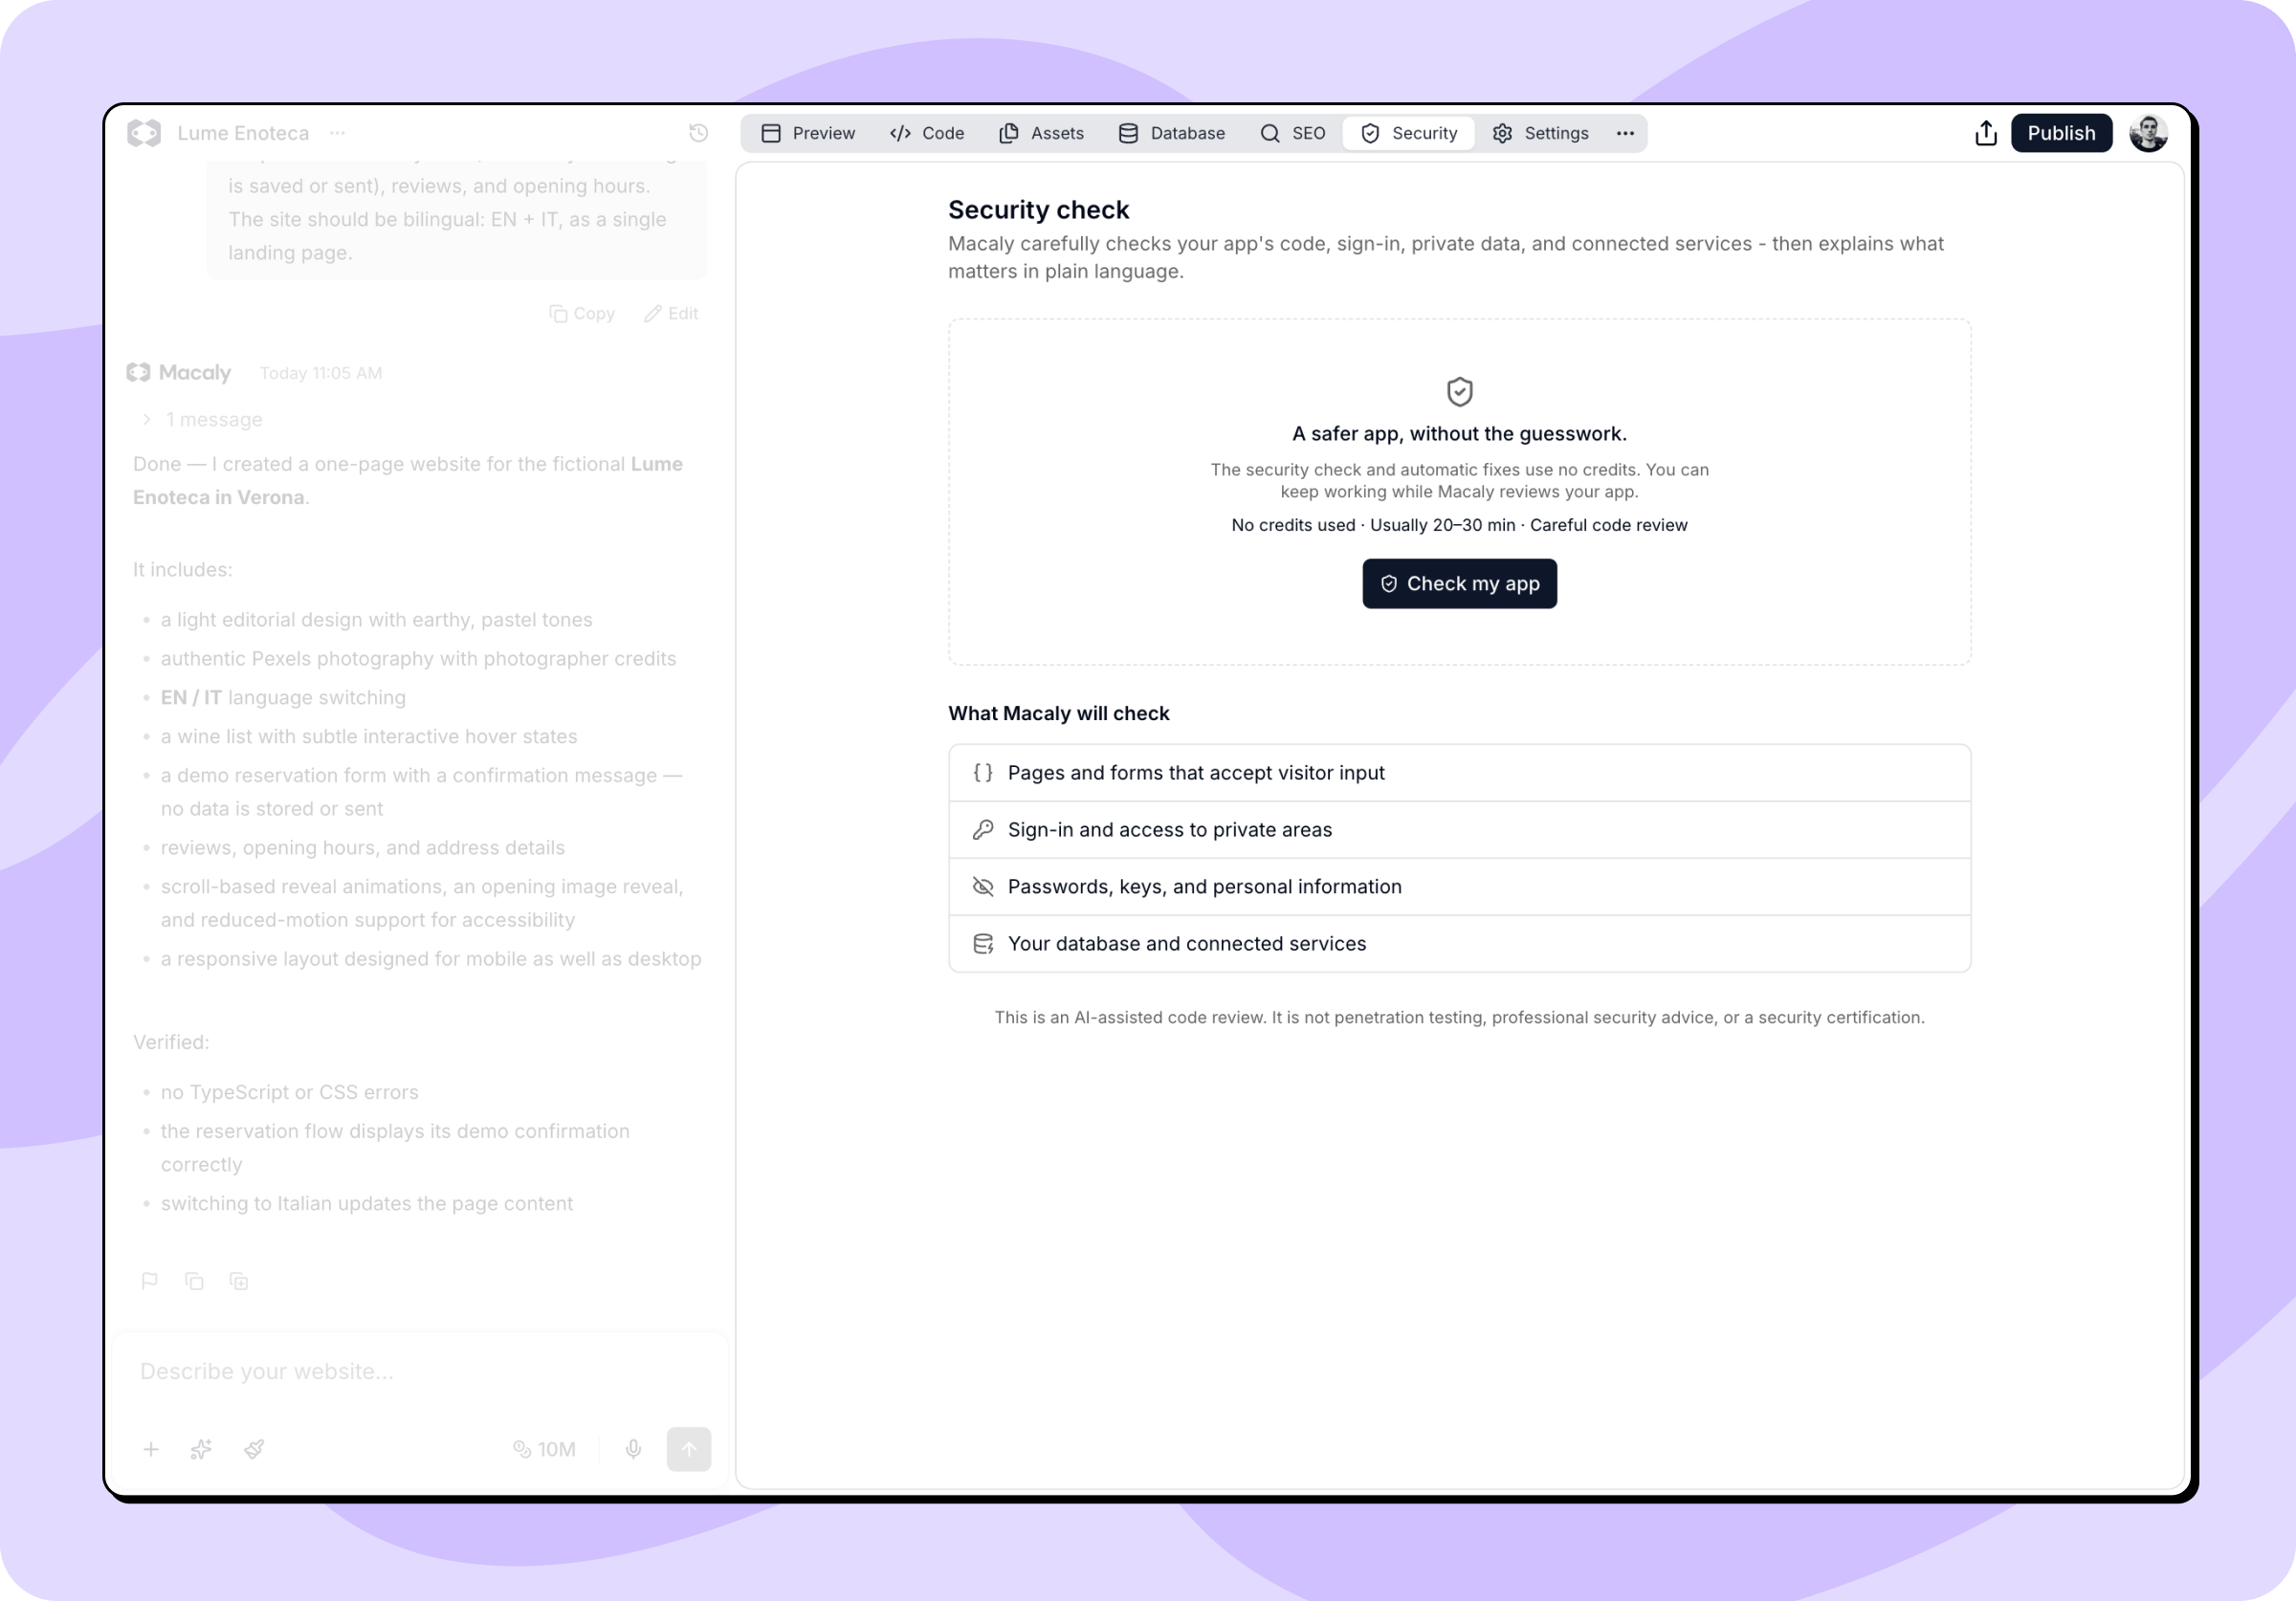 ## O que o Macaly verifica
Cada verificação cobre as mesmas oito áreas:
* **Quem pode aceder a quê**: se cada pessoa acede apenas às páginas e registos que lhe correspondem, incluindo quando alguém adivinha um URL ou altera um ID.
* **Início de sessão e contas**: como se comportam o início de sessão, as sessões, os códigos de utilização única e a reposição de palavras-passe.
* **Formulários e dados dos visitantes**: o que acontece ao texto, aos ficheiros e aos links que os visitantes submetem.
* **Informações privadas**: onde são guardadas e registadas palavras-passe, chaves e dados pessoais, e se alguma dessas informações chega ao navegador.
* **Base de dados e servidor**: se as regras da tua base de dados, as rotas da API e as funções do servidor verificam quem está a chamar antes de responder.
* **Configuração da app e do alojamento**: cabeçalhos de segurança, cache, regras cross-origin e definições semelhantes.
* **Pacotes de terceiros**: as bibliotecas que o teu projeto utiliza.
* **Pagamentos e serviços ligados**: fluxos de pagamento e integrações, incluindo se os valores e as chamadas webhook podem ser confiáveis.
Cada área volta como **Verificado**, **Não utilizado** quando o teu projeto não tem essa funcionalidade, ou **Não foi possível verificar** quando a resposta não está visível no teu código. Vale a pena ler este último estado, porque indica o que a verificação não conseguiu determinar sozinha.
## Ler os teus resultados
Os resultados estão ordenados por gravidade, do mais grave para o menos grave. Abre qualquer item para ver o que pode correr mal, quais os ficheiros envolvidos e o que o Macaly recomenda.
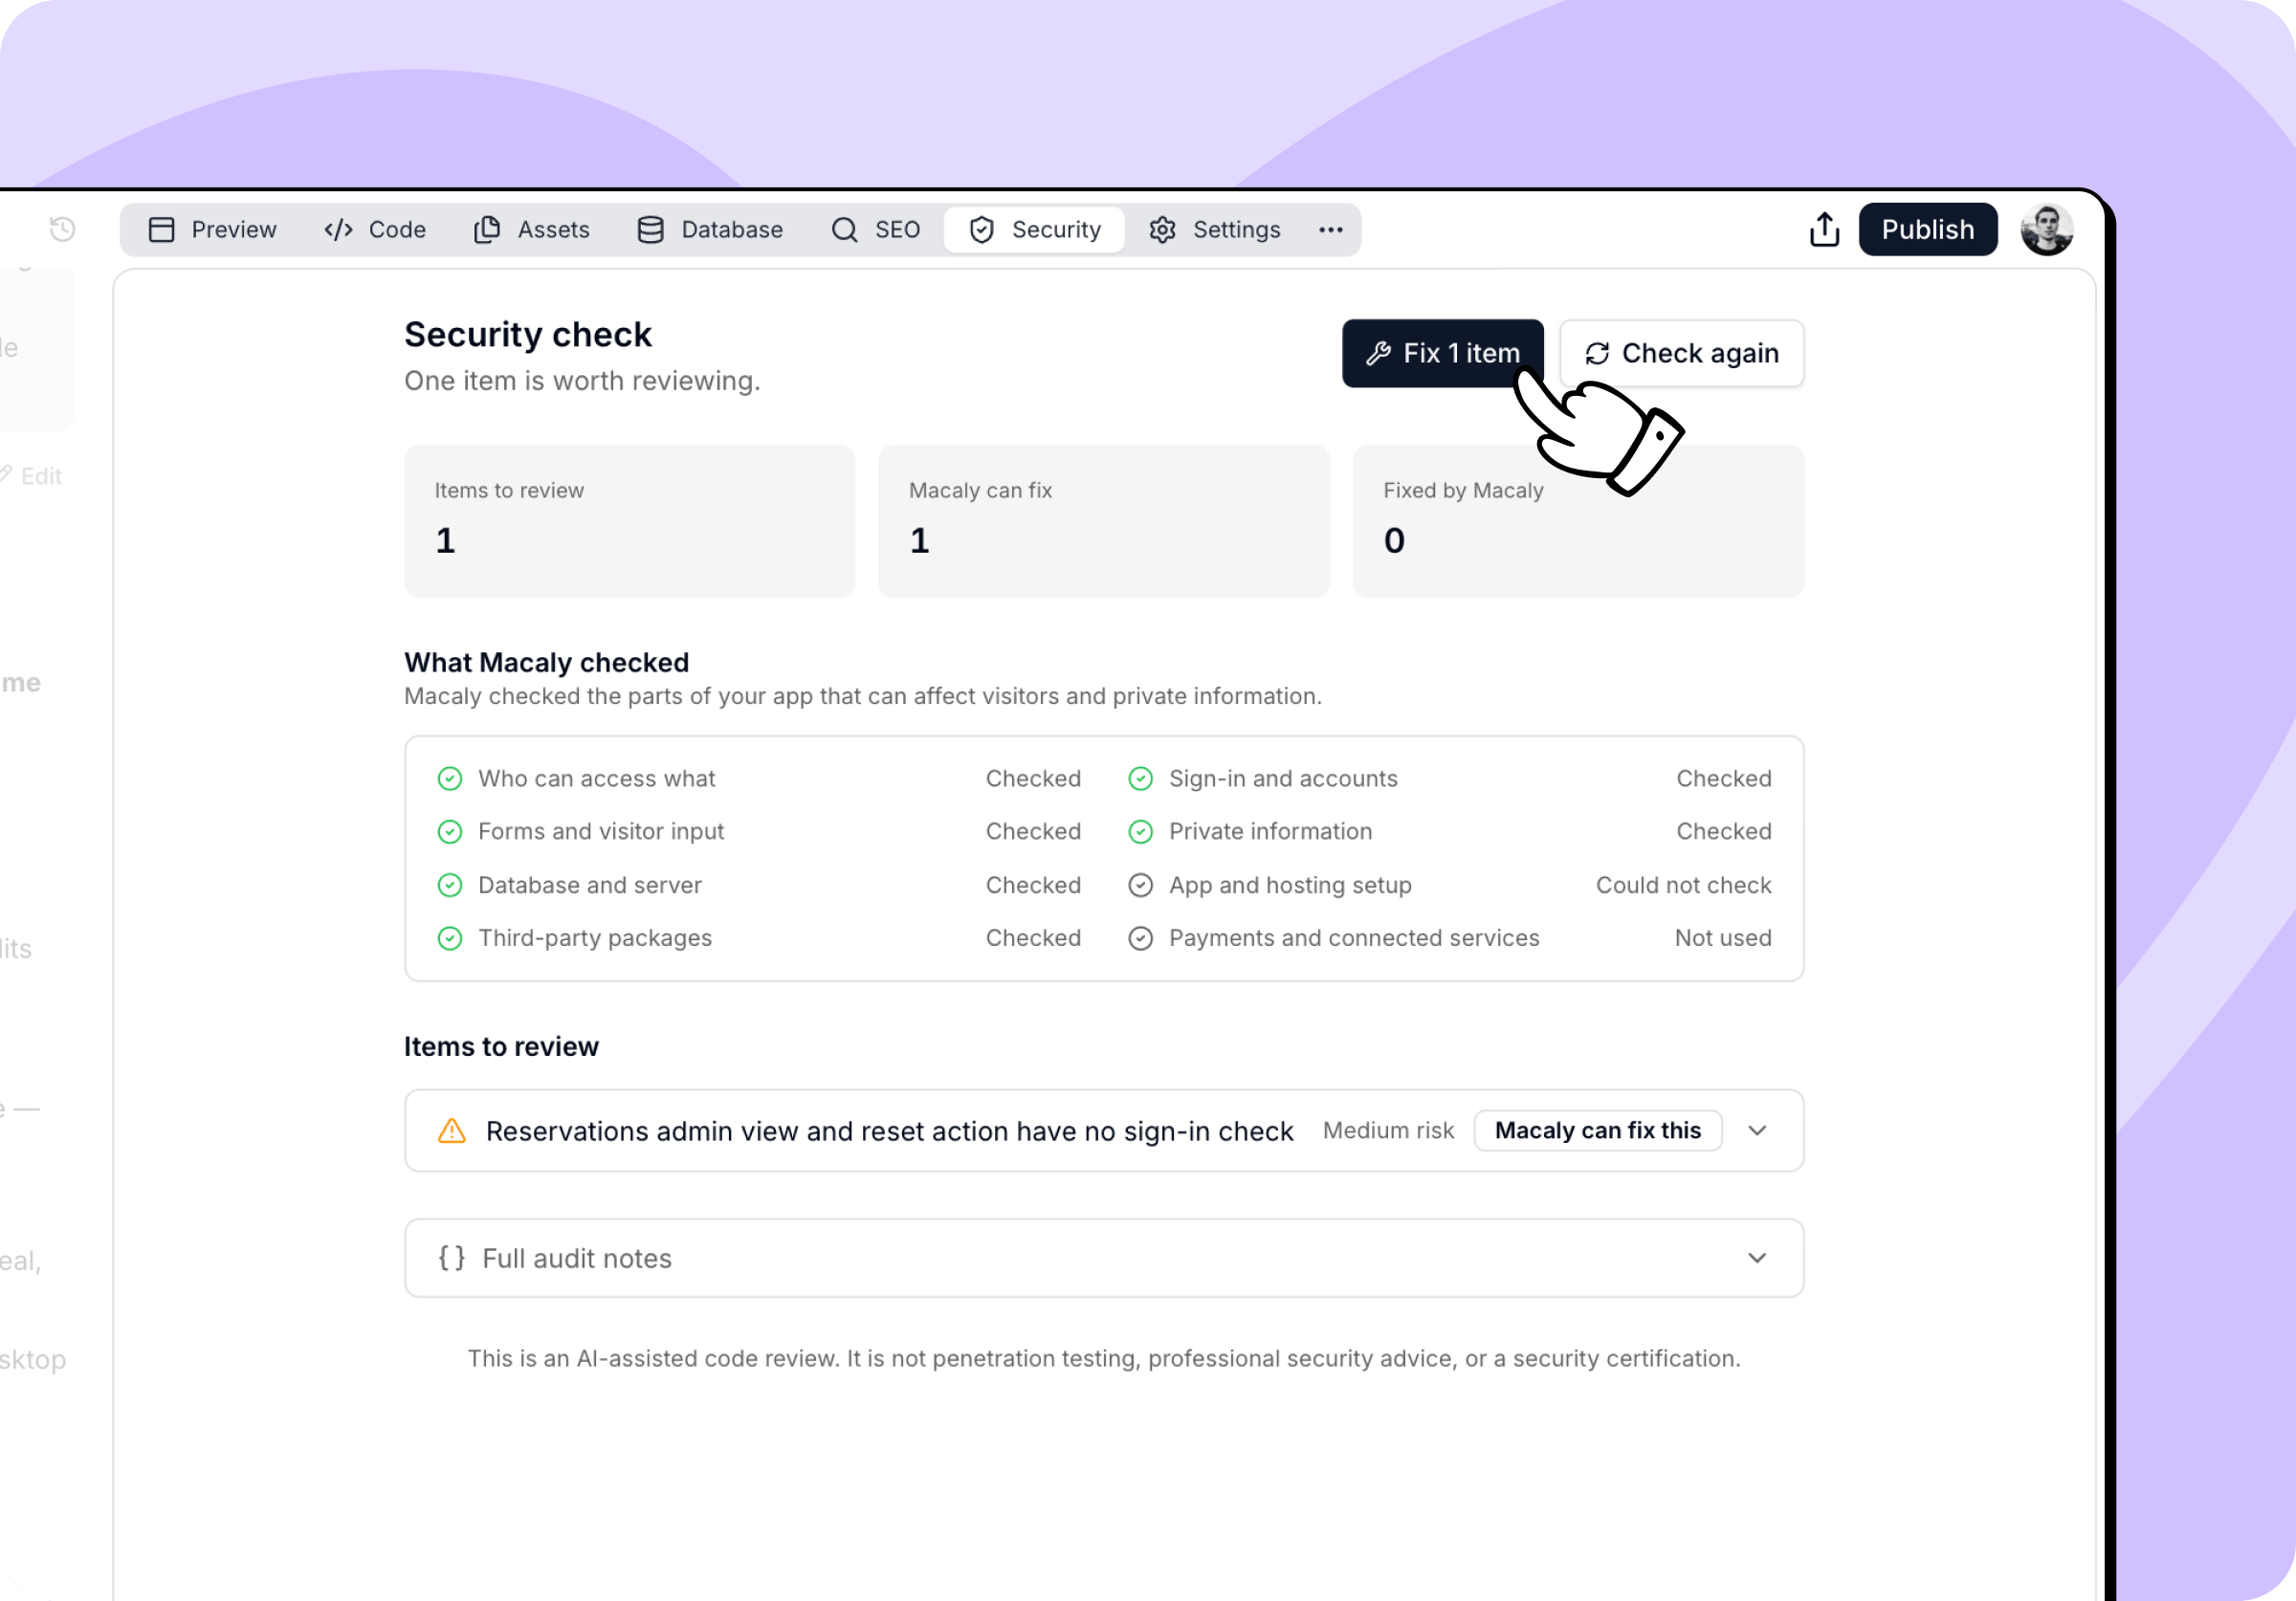 Os resultados assinalados com **O Macaly pode corrigir isto** são aqueles de que o Macaly se pode encarregar por ti. As sugestões que reforçam a tua app sem apontarem para um risco atual ficam fora da lista e encontram-se em **Proteção extra**, nas notas completas da auditoria, junto com um resumo da auditoria e tudo o que a verificação não conseguiu confirmar.
## Deixar o Macaly corrigir os resultados
Quando pelo menos um resultado pode ser corrigido automaticamente, aparece um botão de correção no topo do separador que entrega todo o conjunto ao agente de uma só vez.
O Macaly faz uma cópia de segurança do teu projeto, aplica as correções, testa as alterações e verifica que a falha foi fechada e que a tua app continua a comportar-se como antes. Isto demora até mais 10 a 20 minutos.
Os resultados marcados a seguir como **Precisa da tua intervenção** são aqueles em que a correção depende de uma decisão que só tu podes tomar, como quem deve ter um papel de administrador, ou uma chave que tem de ser definida fora do teu projeto. Diz ao agente no chat o que queres e ele trata do resto.
As correções são aplicadas ao teu projeto, mas nunca são publicadas. Publica quando estiveres satisfeito com elas. Como é feita uma cópia de segurança antes de as correções começarem, também podes restaurar a versão anterior a partir dessa mensagem no teu chat.
## Executar uma nova verificação
**Verificar novamente**, no topo do separador, inicia uma nova verificação sobre a versão atual do teu projeto.
Se tu ou o agente alterarem alguma coisa depois de uma verificação terminar, o separador mostra **O projeto mudou após esta revisão** e o botão de correção desaparece, porque essas correções seriam baseadas numa versão que já não existe. Executa uma nova verificação para obter uma lista atualizada.
## Quanto custa
A primeira verificação em cada chat é gratuita, tal como as correções que se seguem. Cada verificação posterior no mesmo chat consome créditos, assim como as suas correções. O separador diz-te qual das duas vais obter antes de começares.
## O que a verificação não faz
Esta é uma revisão de código assistida por IA. Não é um teste de penetração, aconselhamento profissional de segurança nem uma certificação de segurança.
* Analisa o teu código-fonte. Não ataca o teu site publicado, não faz scan aos teus servidores nem testa infraestrutura em execução.
* Cada verificação é uma fotografia do teu projeto naquele momento. Nada é executado de forma agendada, por isso executa uma nova verificação depois de alterações significativas.
* Não consegue confirmar tudo. As definições que o teu alojamento adiciona, como cabeçalhos de segurança, muitas vezes não são visíveis no código do teu projeto, por isso são reportadas em **O que o Macaly não conseguiu confirmar** em vez de contabilizadas como problemas.
* Um resultado limpo significa que não foi encontrado nada preocupante nas áreas que o Macaly conseguiu verificar. Nenhuma revisão automática consegue garantir que uma app é completamente segura.
Para o que o Macaly trata ao nível da plataforma, consulta [Visão geral da segurança](/docs/pt/security/overview). Para trabalhar com o agente em segurança enquanto constróis, consulta [Criar apps seguras](/docs/pt/security/building-secure-apps).
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.