> ## Documentation Index
> Fetch the complete documentation index at: https://www.macaly.com/docs/llms.txt
> Use this file to discover all available pages before exploring further.
# Segurança
> Saiba como o Macaly analisa seu projeto em busca de problemas de segurança e corrige o que encontra
O Macaly consegue ler o seu projeto inteiro e dizer, em linguagem simples, o que pode colocar em risco os seus visitantes ou os dados deles. A aba **Segurança** do seu [chat](/docs/pt-BR/chat/overview) é onde você inicia uma verificação e lê os resultados.
A primeira verificação de cada chat é **gratuita**.
Disponível em todos os planos
## Como funciona a verificação de segurança no Macaly
A verificação acompanha os caminhos percorridos pelos dados dos visitantes, pelo login e pelas informações privadas no seu projeto e procura os pontos em que esses caminhos não estão protegidos.
A verificação de segurança do Macaly:
* **Analisa o seu código, não o seu site no ar**: ela trabalha sobre o projeto do seu chat, então você não precisa de um site publicado nem de um banco de dados para que ela seja executada.
* **Não lê as suas chaves secretas**: ela nunca abre os seus arquivos de ambiente, chaves de API ou credenciais. Os problemas encontrados apontam para nomes de variáveis e locais de arquivos, e não para os valores em si.
* **É executada em segundo plano**: uma verificação leva de 20 a 30 minutos. Você pode fechar a aba e voltar depois para ver os resultados.
Para iniciar uma, abra a aba **Segurança** e clique em **Verificar meu app**.
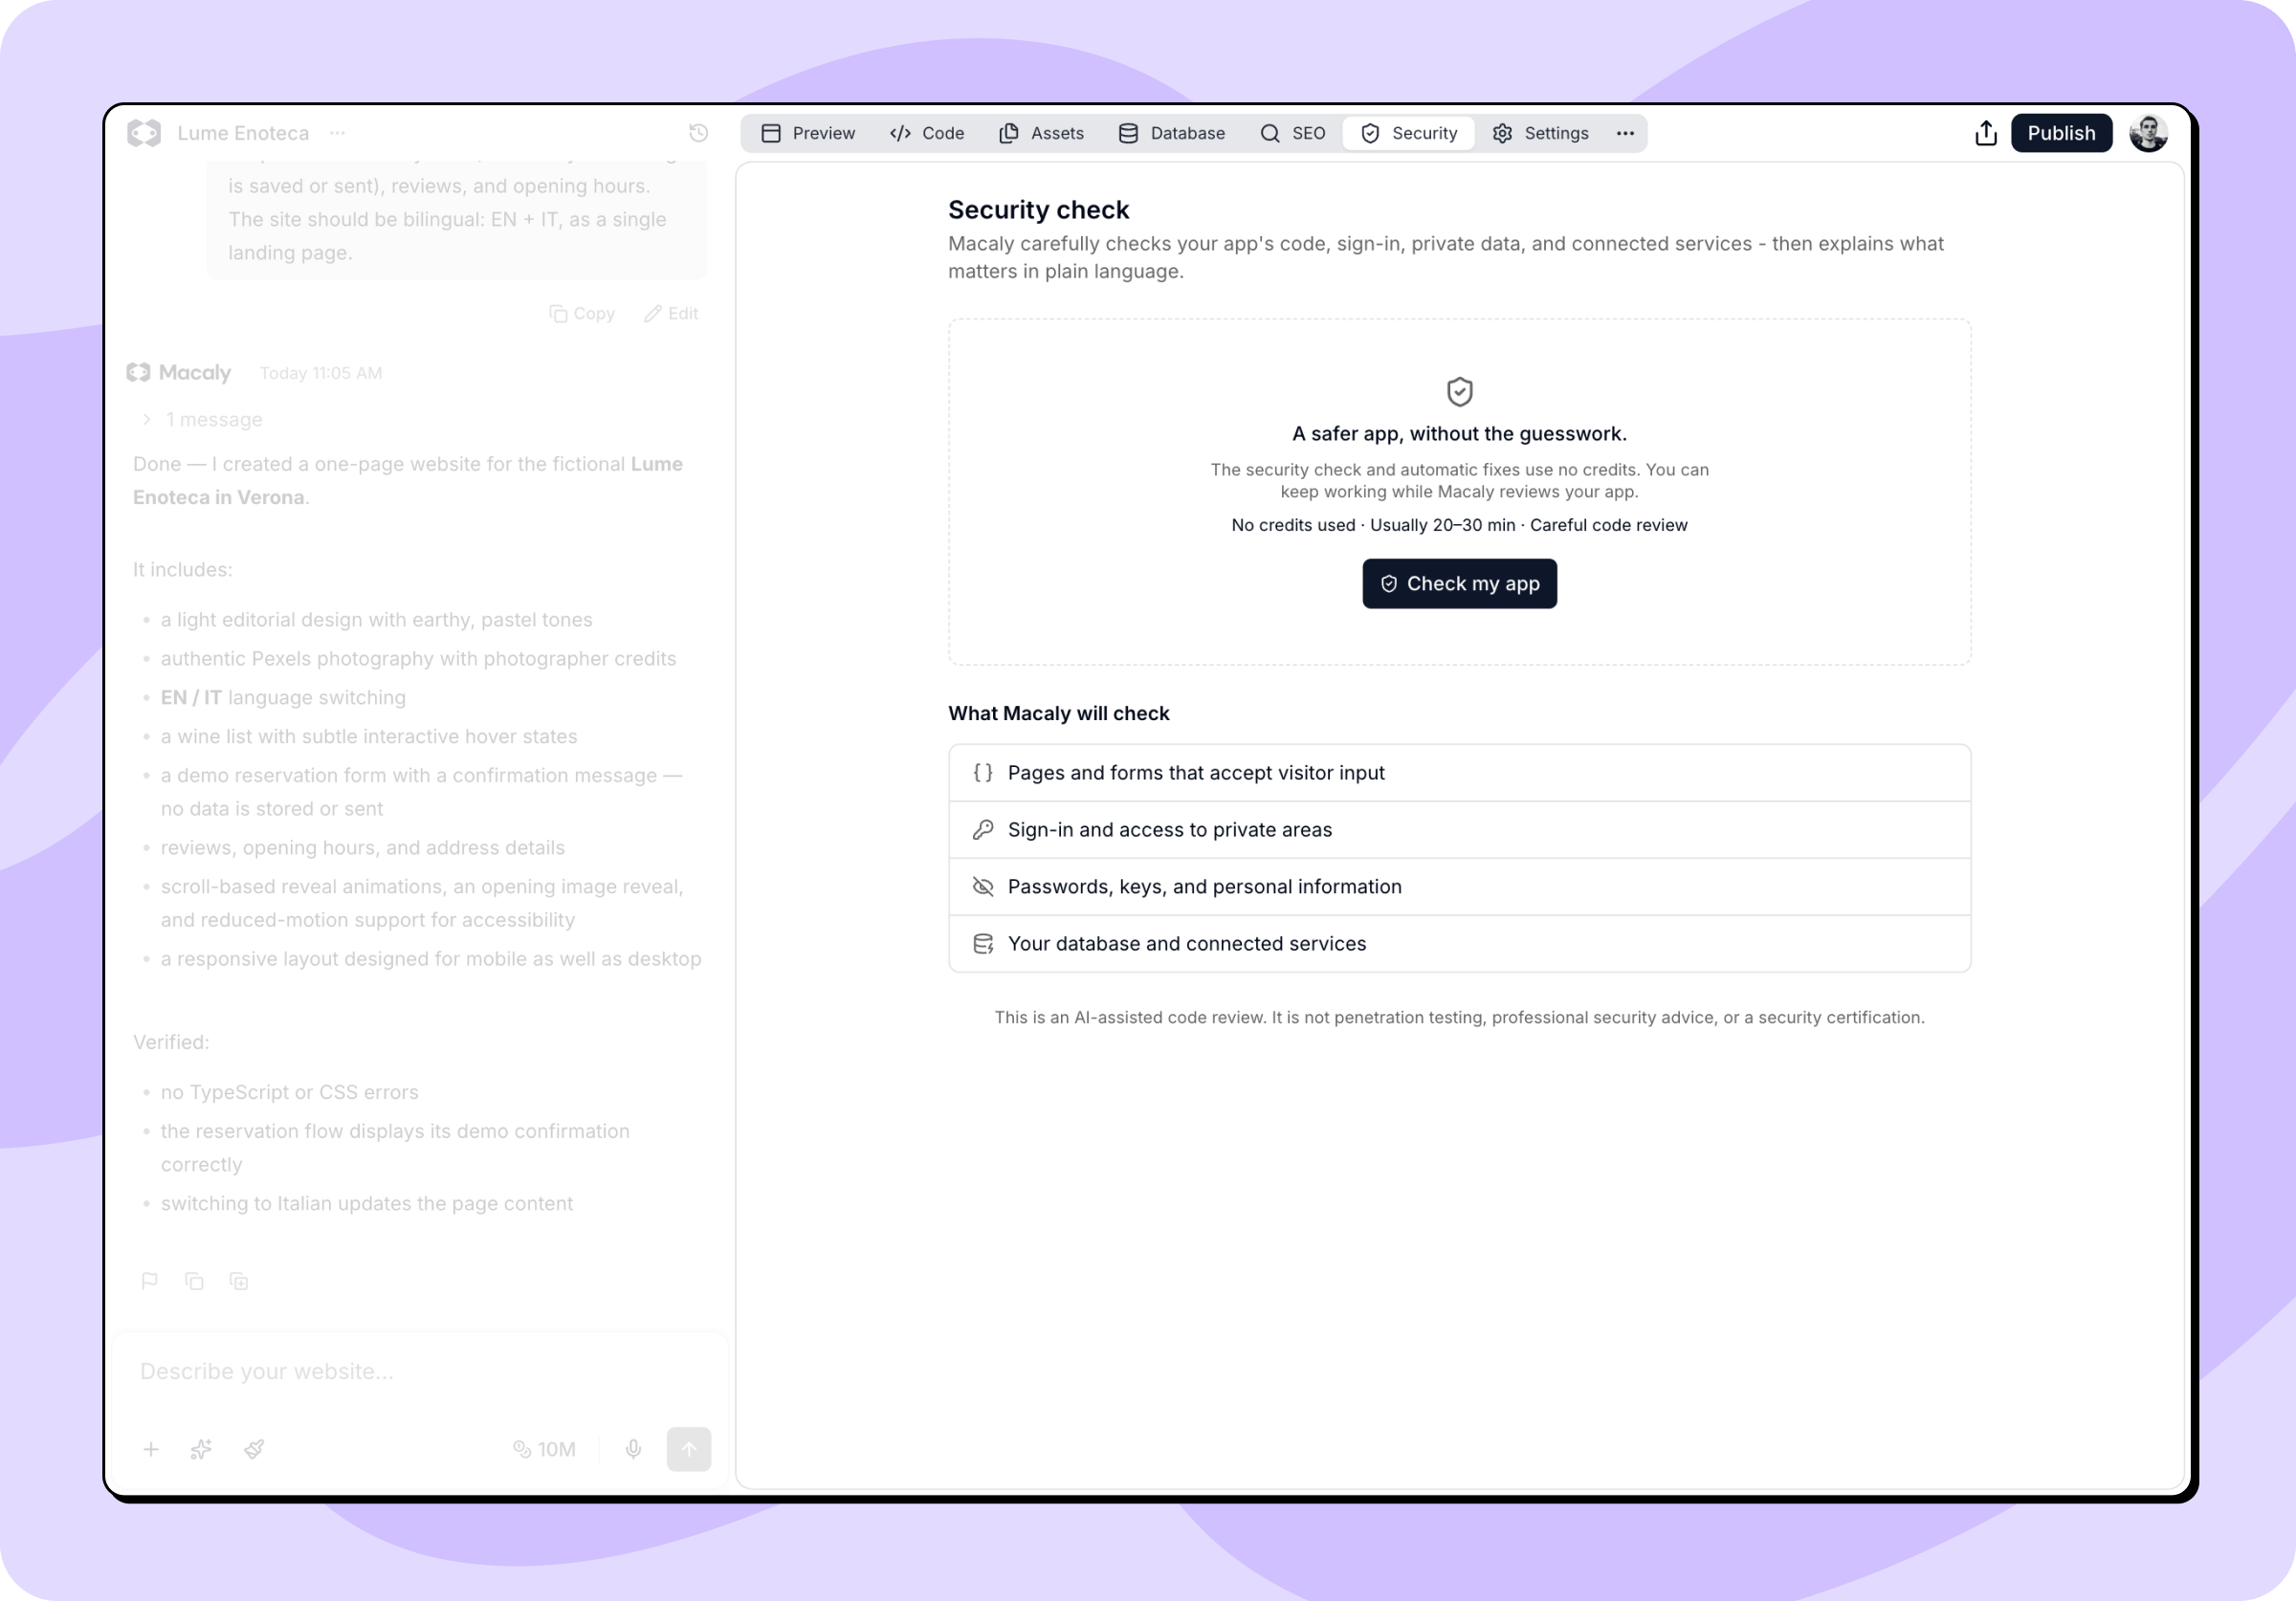 ## O que o Macaly verifica
Toda verificação cobre as mesmas oito áreas:
* **Quem pode acessar a quê**: se cada pessoa chega apenas às páginas e aos registros que deveria, inclusive quando alguém adivinha uma URL ou altera um ID.
* **Login e contas**: como se comportam o login, as sessões, os códigos de uso único e as redefinições de senha.
* **Formulários e dados dos visitantes**: o que acontece com os textos, arquivos e links que os visitantes enviam.
* **Informações privadas**: onde senhas, chaves e dados pessoais são armazenados e registrados em log, e se algum deles chega ao navegador.
* **Banco de dados e servidor**: se as regras do banco de dados, as rotas de API e as funções do servidor verificam quem está chamando antes de responder.
* **Configuração do app e hospedagem**: cabeçalhos de segurança, cache, regras de origem cruzada e configurações semelhantes.
* **Pacotes de terceiros**: as bibliotecas que o seu projeto usa.
* **Pagamentos e serviços conectados**: fluxos de pagamento e integrações, incluindo se os valores e as chamadas de webhook são confiáveis.
Cada uma volta como **Verificado**, **Não utilizado** quando o seu projeto não tem aquela superfície, ou **Não foi possível verificar** quando a resposta não está visível no seu código. Vale ler esse último status, porque ele mostra o que a verificação não conseguiu resolver sozinha.
## Como ler os resultados
Os achados são ordenados por gravidade, do mais sério ao menos sério. Abra qualquer item para ver o que poderia dar errado, quais arquivos estão envolvidos e o que o Macaly recomenda.
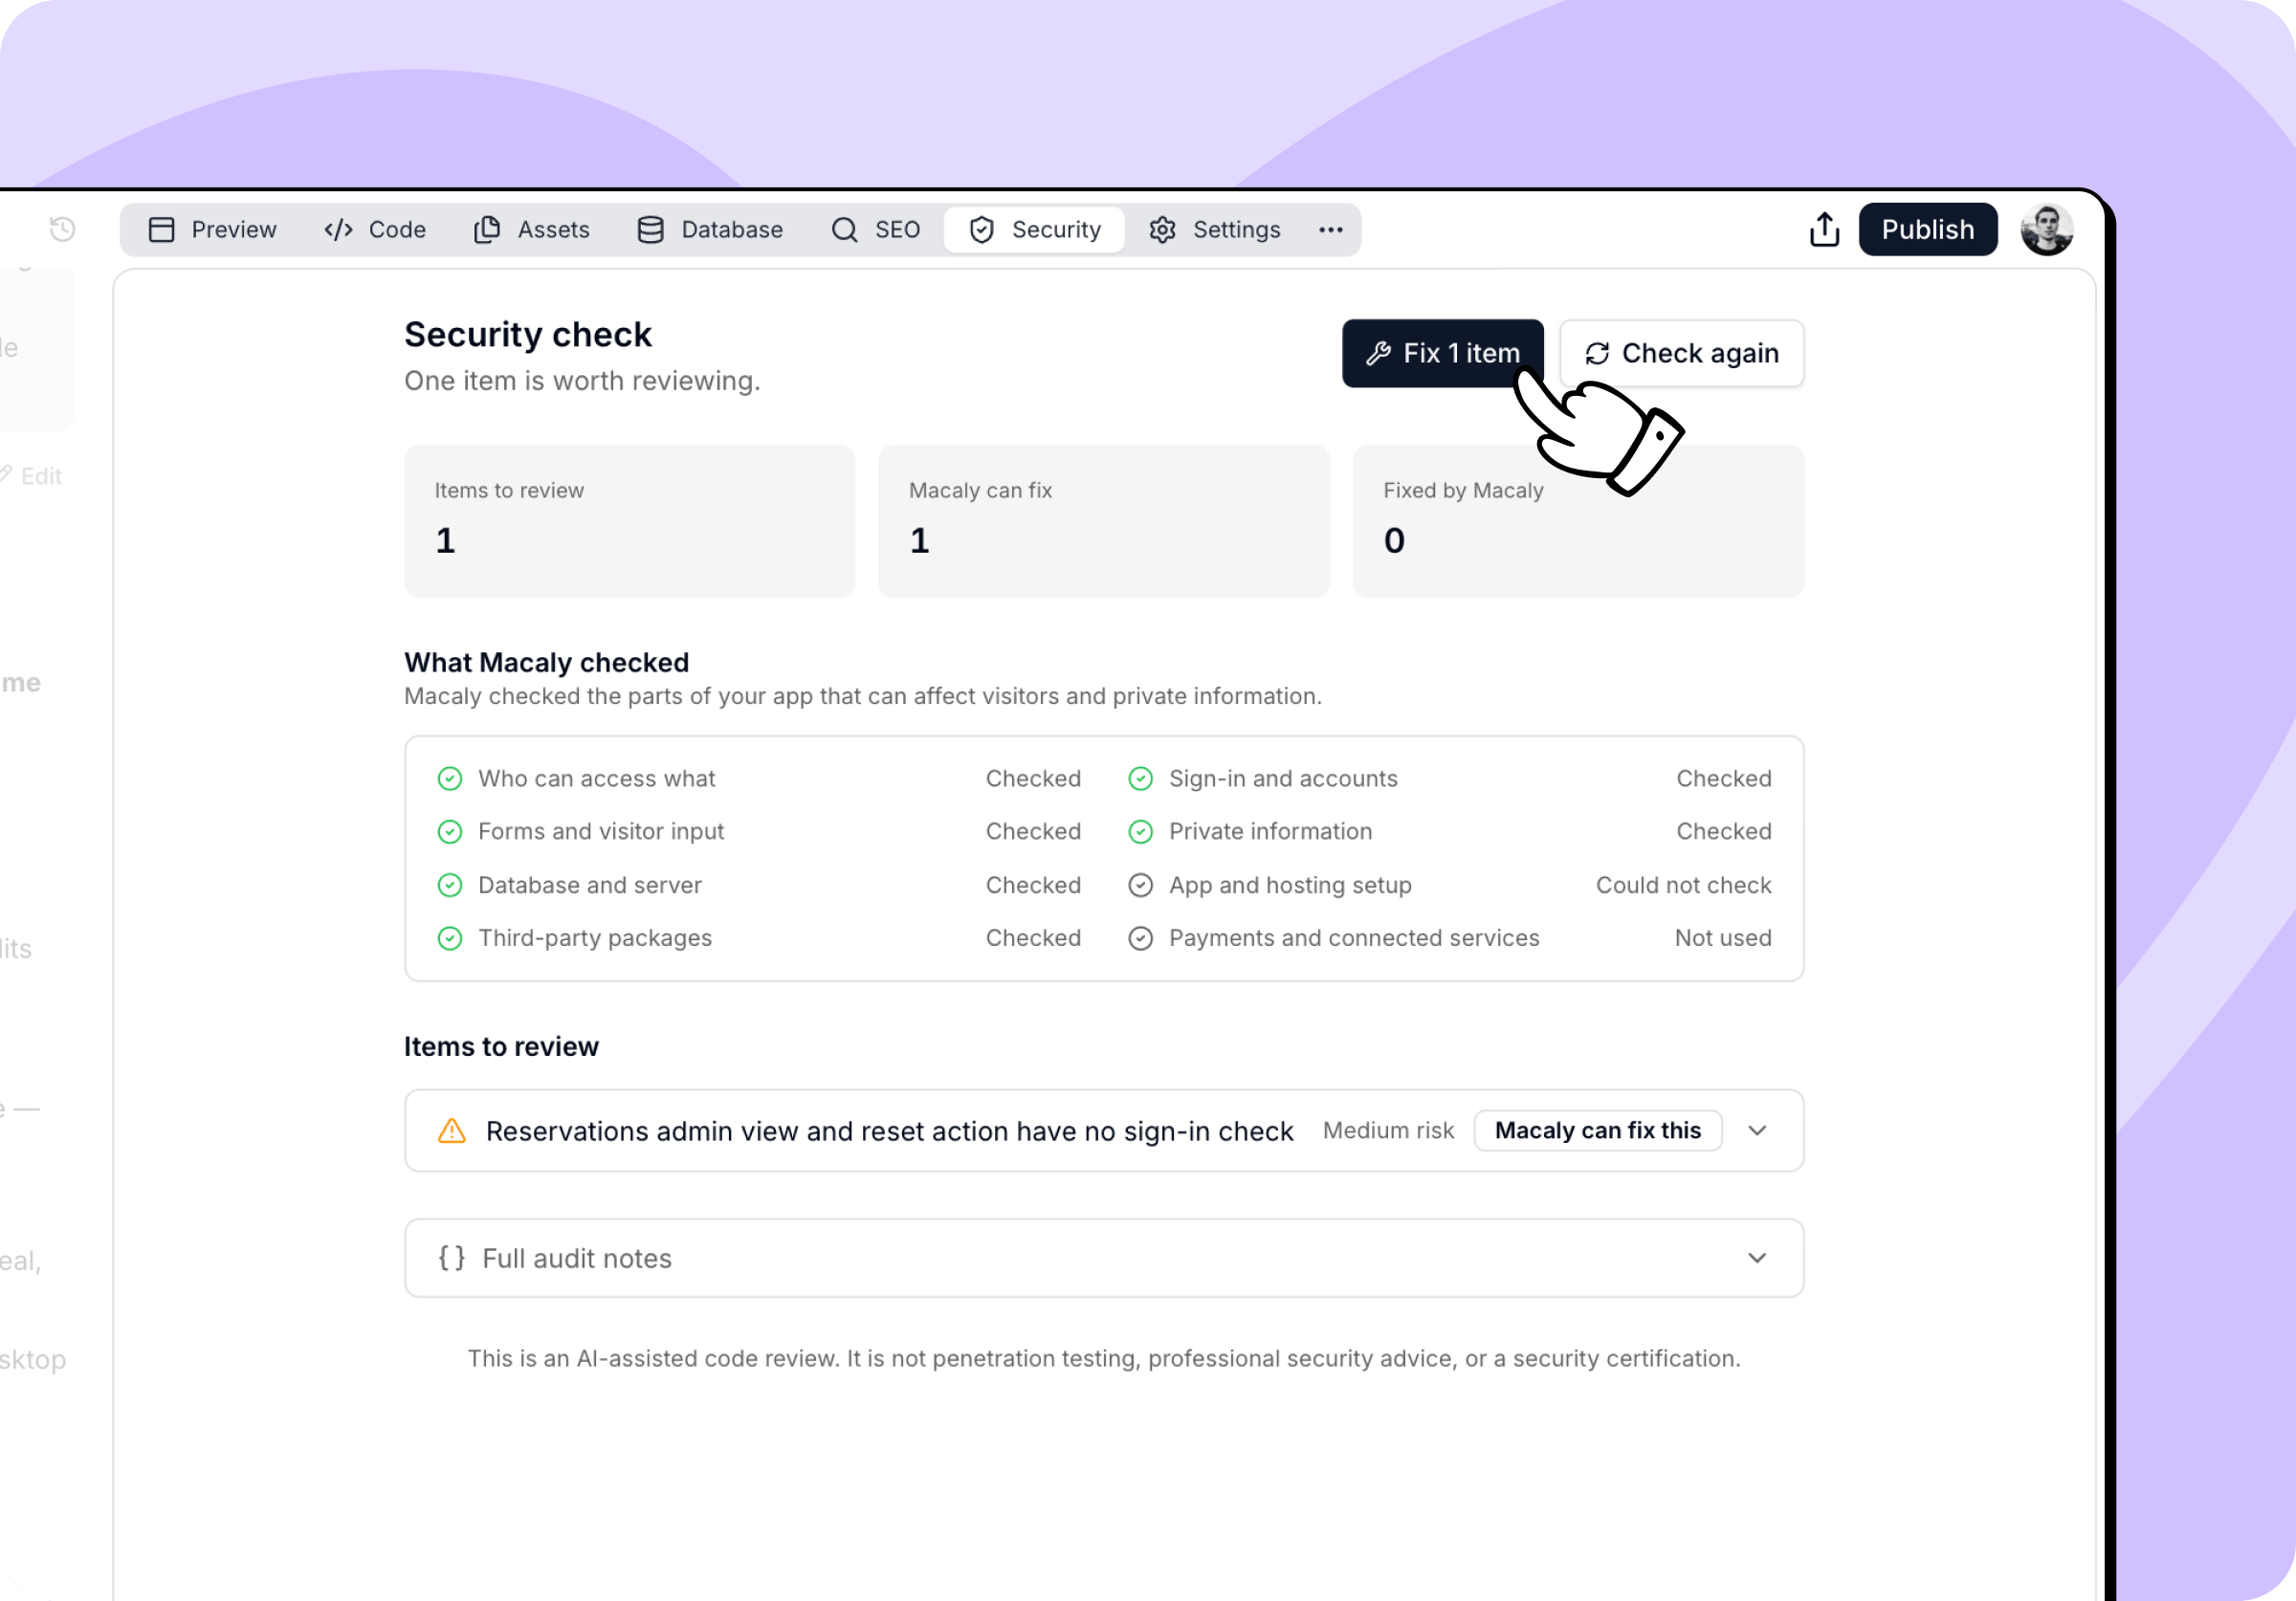 Os achados com o selo **O Macaly pode corrigir isto** são os que o Macaly consegue resolver por você. As sugestões que reforçam o seu app sem apontar um risco atual ficam fora da lista e aparecem em **Proteção extra**, nas notas completas da auditoria, junto com um resumo da auditoria e tudo o que a verificação não conseguiu confirmar.
## Deixando o Macaly corrigir os achados
Quando pelo menos um achado pode ser corrigido automaticamente, um botão de correção aparece no topo da aba e entrega o conjunto inteiro ao agente de uma só vez.
O Macaly faz um backup do seu projeto, aplica as correções, testa as alterações e confere se a falha foi fechada e se o seu app continua se comportando como antes. Isso leva mais 10 a 20 minutos.
Os achados marcados depois como **Precisa da sua intervenção** são aqueles em que a correção depende de uma decisão que só você pode tomar, como quem deve ter o papel de administrador, ou uma chave que precisa ser definida fora do seu projeto. Diga ao agente no chat o que você quer e ele assume a partir daí.
As correções são aplicadas ao seu projeto, mas nunca publicadas. Publique quando estiver satisfeito com elas. Como um backup é feito antes de as correções começarem, você também pode restaurar a versão anterior a partir dessa mensagem no seu chat.
## Executando uma nova verificação
**Verificar novamente**, no topo da aba, inicia uma nova verificação da versão atual do seu projeto.
Se você ou o agente alterarem qualquer coisa depois que uma verificação terminar, a aba mostra **O projeto mudou após esta revisão** e o botão de correção desaparece, porque essas correções se baseariam em uma versão que não existe mais. Execute uma nova verificação para obter uma lista atualizada.
## Quanto custa
A primeira verificação de cada chat é gratuita, e as correções que vêm depois dela também. Cada verificação seguinte no mesmo chat usa créditos, assim como as correções dela. A aba informa qual dos dois casos vale para você antes de você começar.
## O que a verificação não faz
Esta é uma revisão de código assistida por IA. Não é um teste de penetração, um aconselhamento profissional de segurança nem uma certificação de segurança.
* Ela analisa o seu código-fonte. Não ataca o seu site publicado, não escaneia os seus servidores nem testa a infraestrutura em execução.
* Cada verificação é um retrato do seu projeto naquele momento. Nada é executado de forma agendada, então execute uma nova verificação depois de alterações significativas.
* Ela não consegue confirmar tudo. As configurações que a sua hospedagem adiciona, como cabeçalhos de segurança, muitas vezes não estão visíveis no código do projeto, então aparecem em **O que o Macaly não conseguiu confirmar** em vez de serem contadas como problemas.
* Um resultado limpo significa que nada preocupante foi encontrado nas áreas que o Macaly conseguiu verificar. Nenhuma revisão automatizada pode garantir que um app seja completamente seguro.
Para saber o que o Macaly cuida no nível da plataforma, veja a [Visão geral de segurança](/docs/pt-BR/security/overview). Para trabalhar com o agente em segurança enquanto você constrói, veja [Como criar apps seguros](/docs/pt-BR/security/building-secure-apps).
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.