> ## Documentation Index
> Fetch the complete documentation index at: https://www.macaly.com/docs/llms.txt
> Use this file to discover all available pages before exploring further.
# Seguridad
> Aprende cómo revisa Macaly tu proyecto en busca de problemas de seguridad y corrige lo que encuentra
Macaly puede leer todo tu proyecto y decirte, en lenguaje claro, qué podría poner en riesgo a tus visitantes o sus datos. La pestaña **Seguridad** de tu [chat](/docs/es/chat/overview) es donde inicias una comprobación y lees los resultados.
La primera comprobación de cada chat es **gratuita**.
Disponible en todos los planes
## Cómo funciona la comprobación de seguridad en Macaly
La comprobación sigue los caminos por los que circulan en tu proyecto los datos que introducen los visitantes, el inicio de sesión y los datos privados, y busca los puntos en los que esos caminos no están protegidos.
La comprobación de seguridad en Macaly:
* **Revisa tu código, no tu sitio en vivo**: funciona sobre el proyecto de tu chat, así que no necesitas un sitio publicado ni una base de datos para que se ejecute.
* **No lee tus claves secretas**: nunca abre tus archivos de entorno, claves API ni credenciales. Los problemas que encuentra señalan nombres de variables y ubicaciones de archivos, no los valores en sí.
* **Se ejecuta en segundo plano**: una comprobación tarda hasta 20-30 minutos. Puedes cerrar la pestaña y volver a los resultados más tarde.
Para iniciar una, abre la pestaña **Seguridad** y haz clic en **Revisar mi app**.
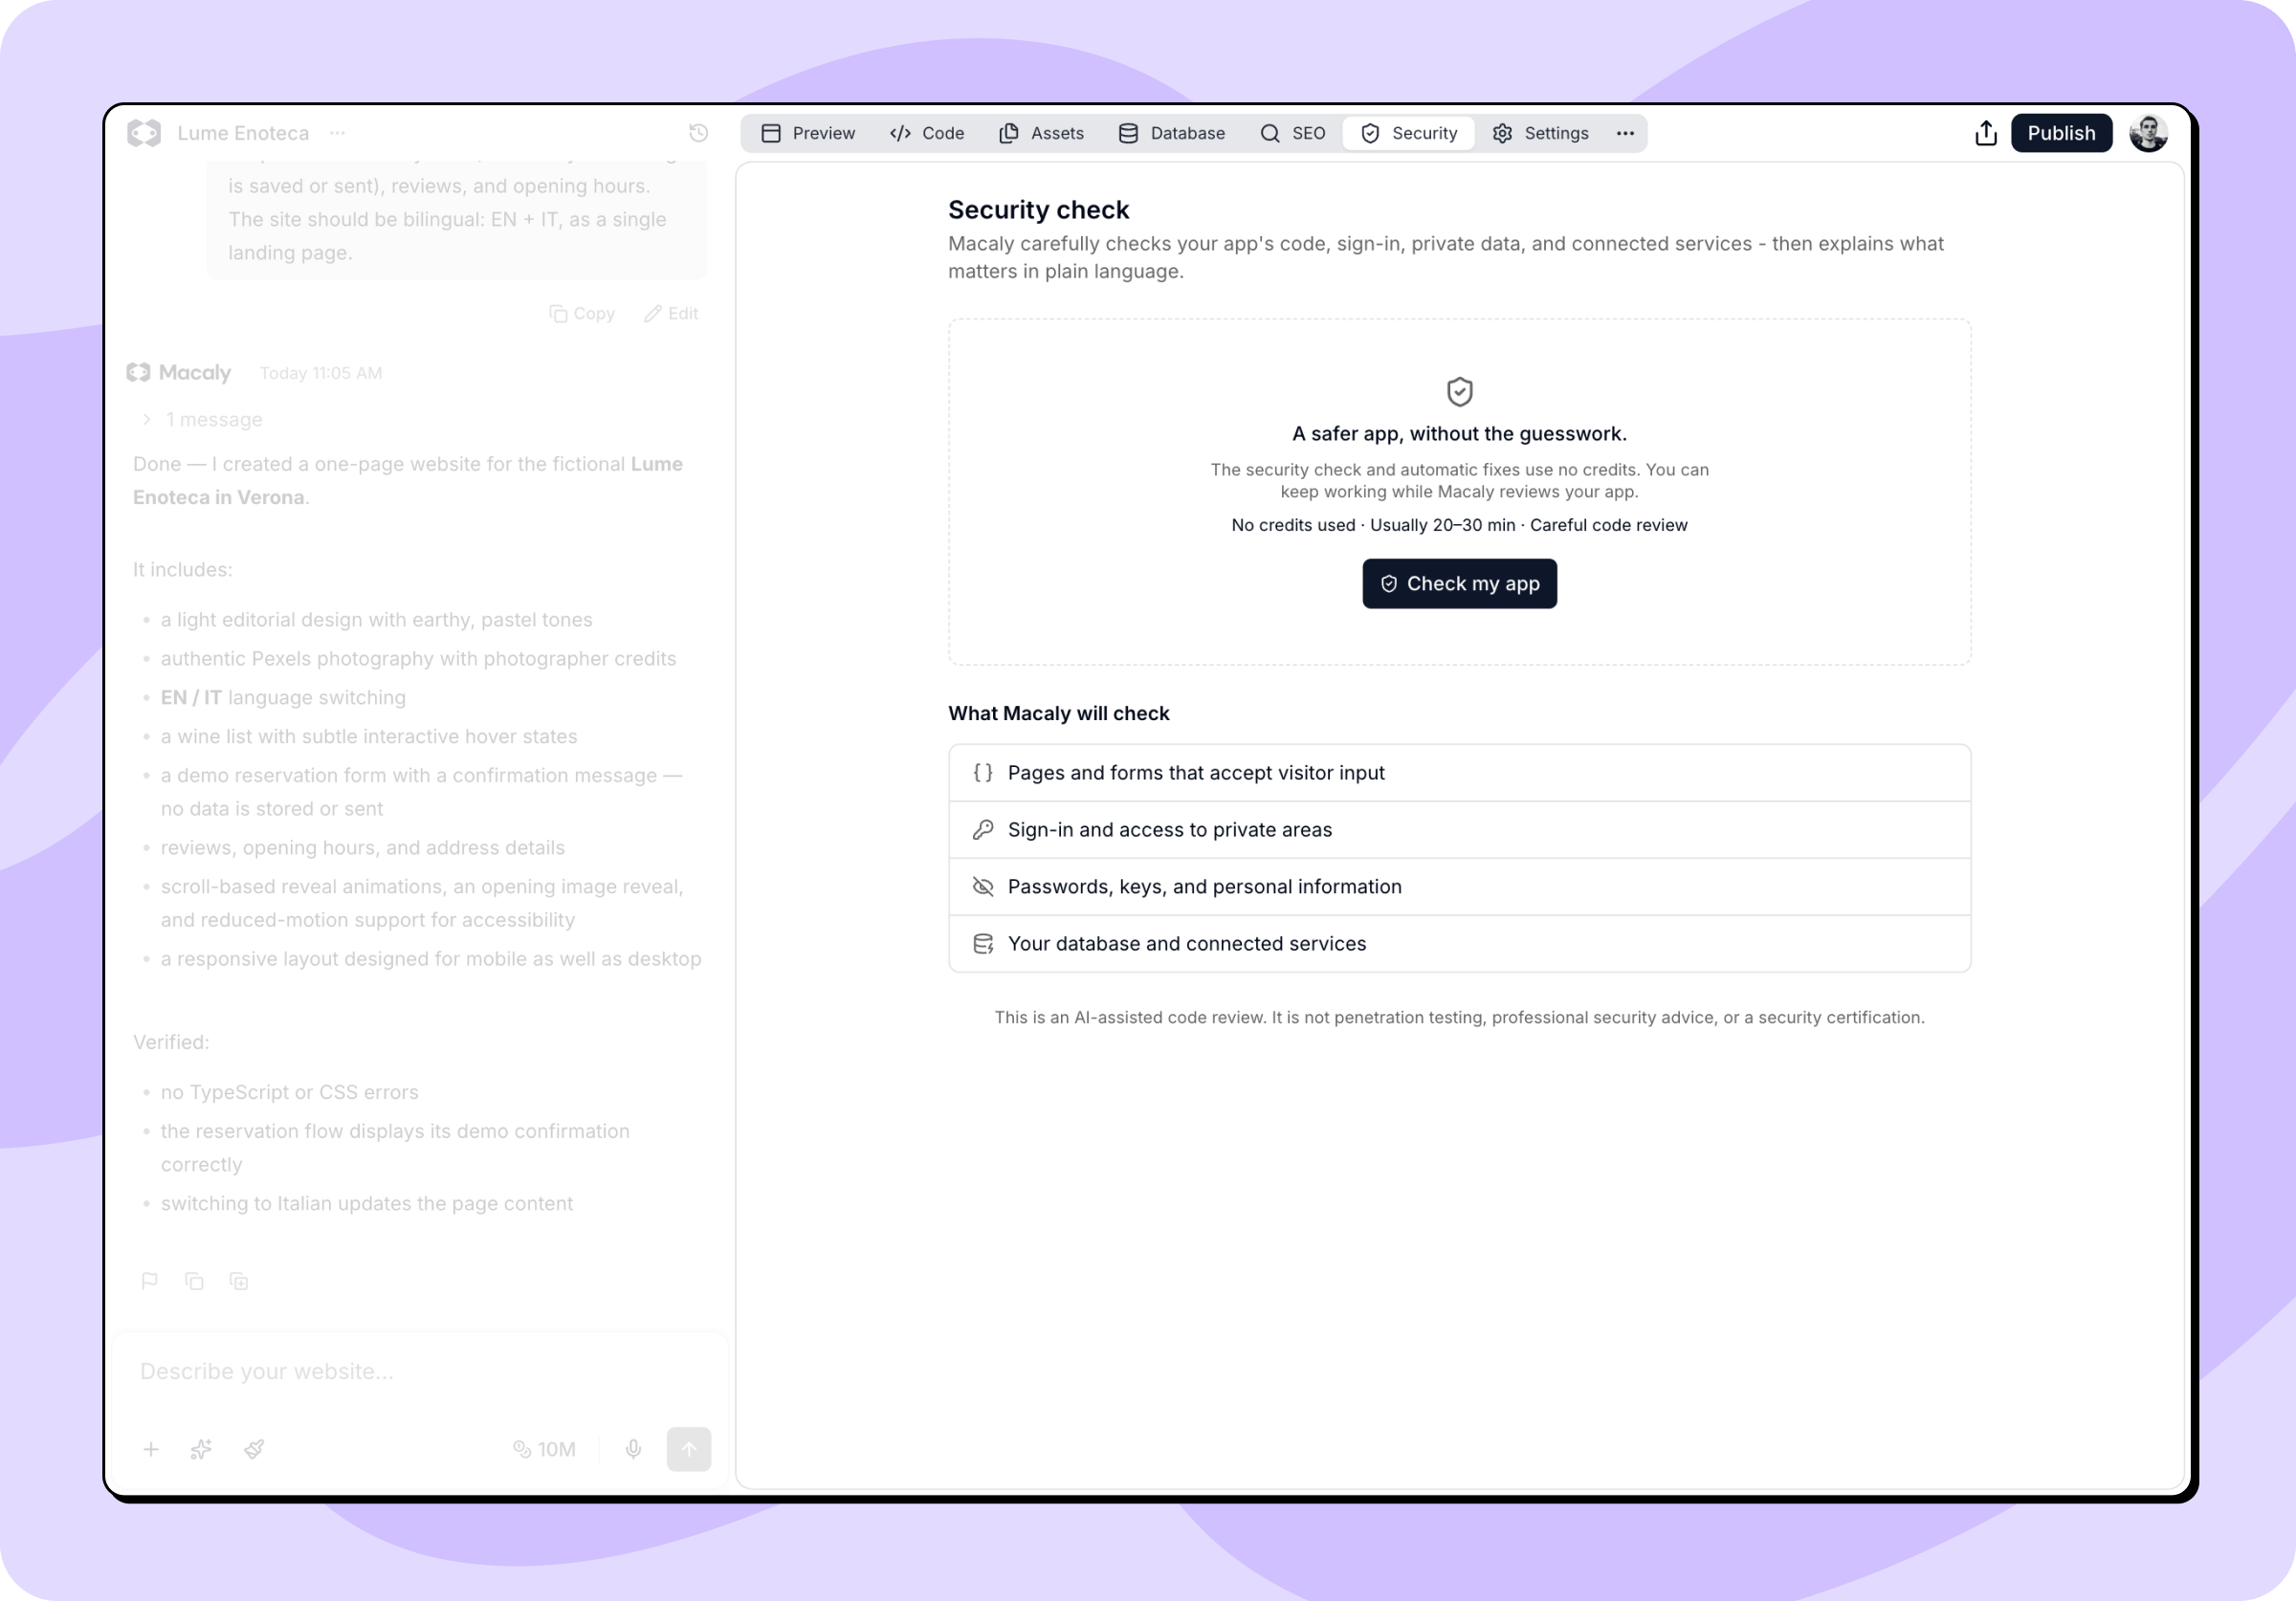 ## Qué revisa Macaly
Cada comprobación cubre las mismas ocho áreas:
* **Quién puede acceder a qué**: si cada persona llega solo a las páginas y registros que le corresponden, incluido cuando alguien adivina una URL o modifica un ID.
* **Inicio de sesión y cuentas**: cómo se comportan el inicio de sesión, las sesiones, los códigos de un solo uso y el restablecimiento de contraseñas.
* **Formularios y datos de visitantes**: qué pasa con el texto, los archivos y los enlaces que envían los visitantes.
* **Información privada**: dónde se almacenan y registran las contraseñas, claves y datos personales, y si alguno de ellos llega al navegador.
* **Base de datos y servidor**: si las reglas de tu base de datos, las rutas de la API y las funciones del servidor comprueban quién llama antes de responder.
* **Configuración de la app y hosting**: cabeceras de seguridad, caché, reglas cross-origin y ajustes similares.
* **Paquetes de terceros**: las librerías que usa tu proyecto.
* **Pagos y servicios conectados**: flujos de pago e integraciones, incluido si se puede confiar en los importes y en las llamadas de webhook.
Cada una vuelve marcada como **Revisado**, **No usado** cuando tu proyecto no tiene esa superficie, o **No se pudo revisar** cuando la respuesta no es visible en tu código. Este último estado merece la pena leerlo, porque te dice qué no pudo determinar la comprobación por sí sola.
## Leer tus resultados
Los hallazgos están ordenados por gravedad, de más a menos serios. Abre cualquier elemento para ver qué podría salir mal, qué archivos están implicados y qué recomienda Macaly.
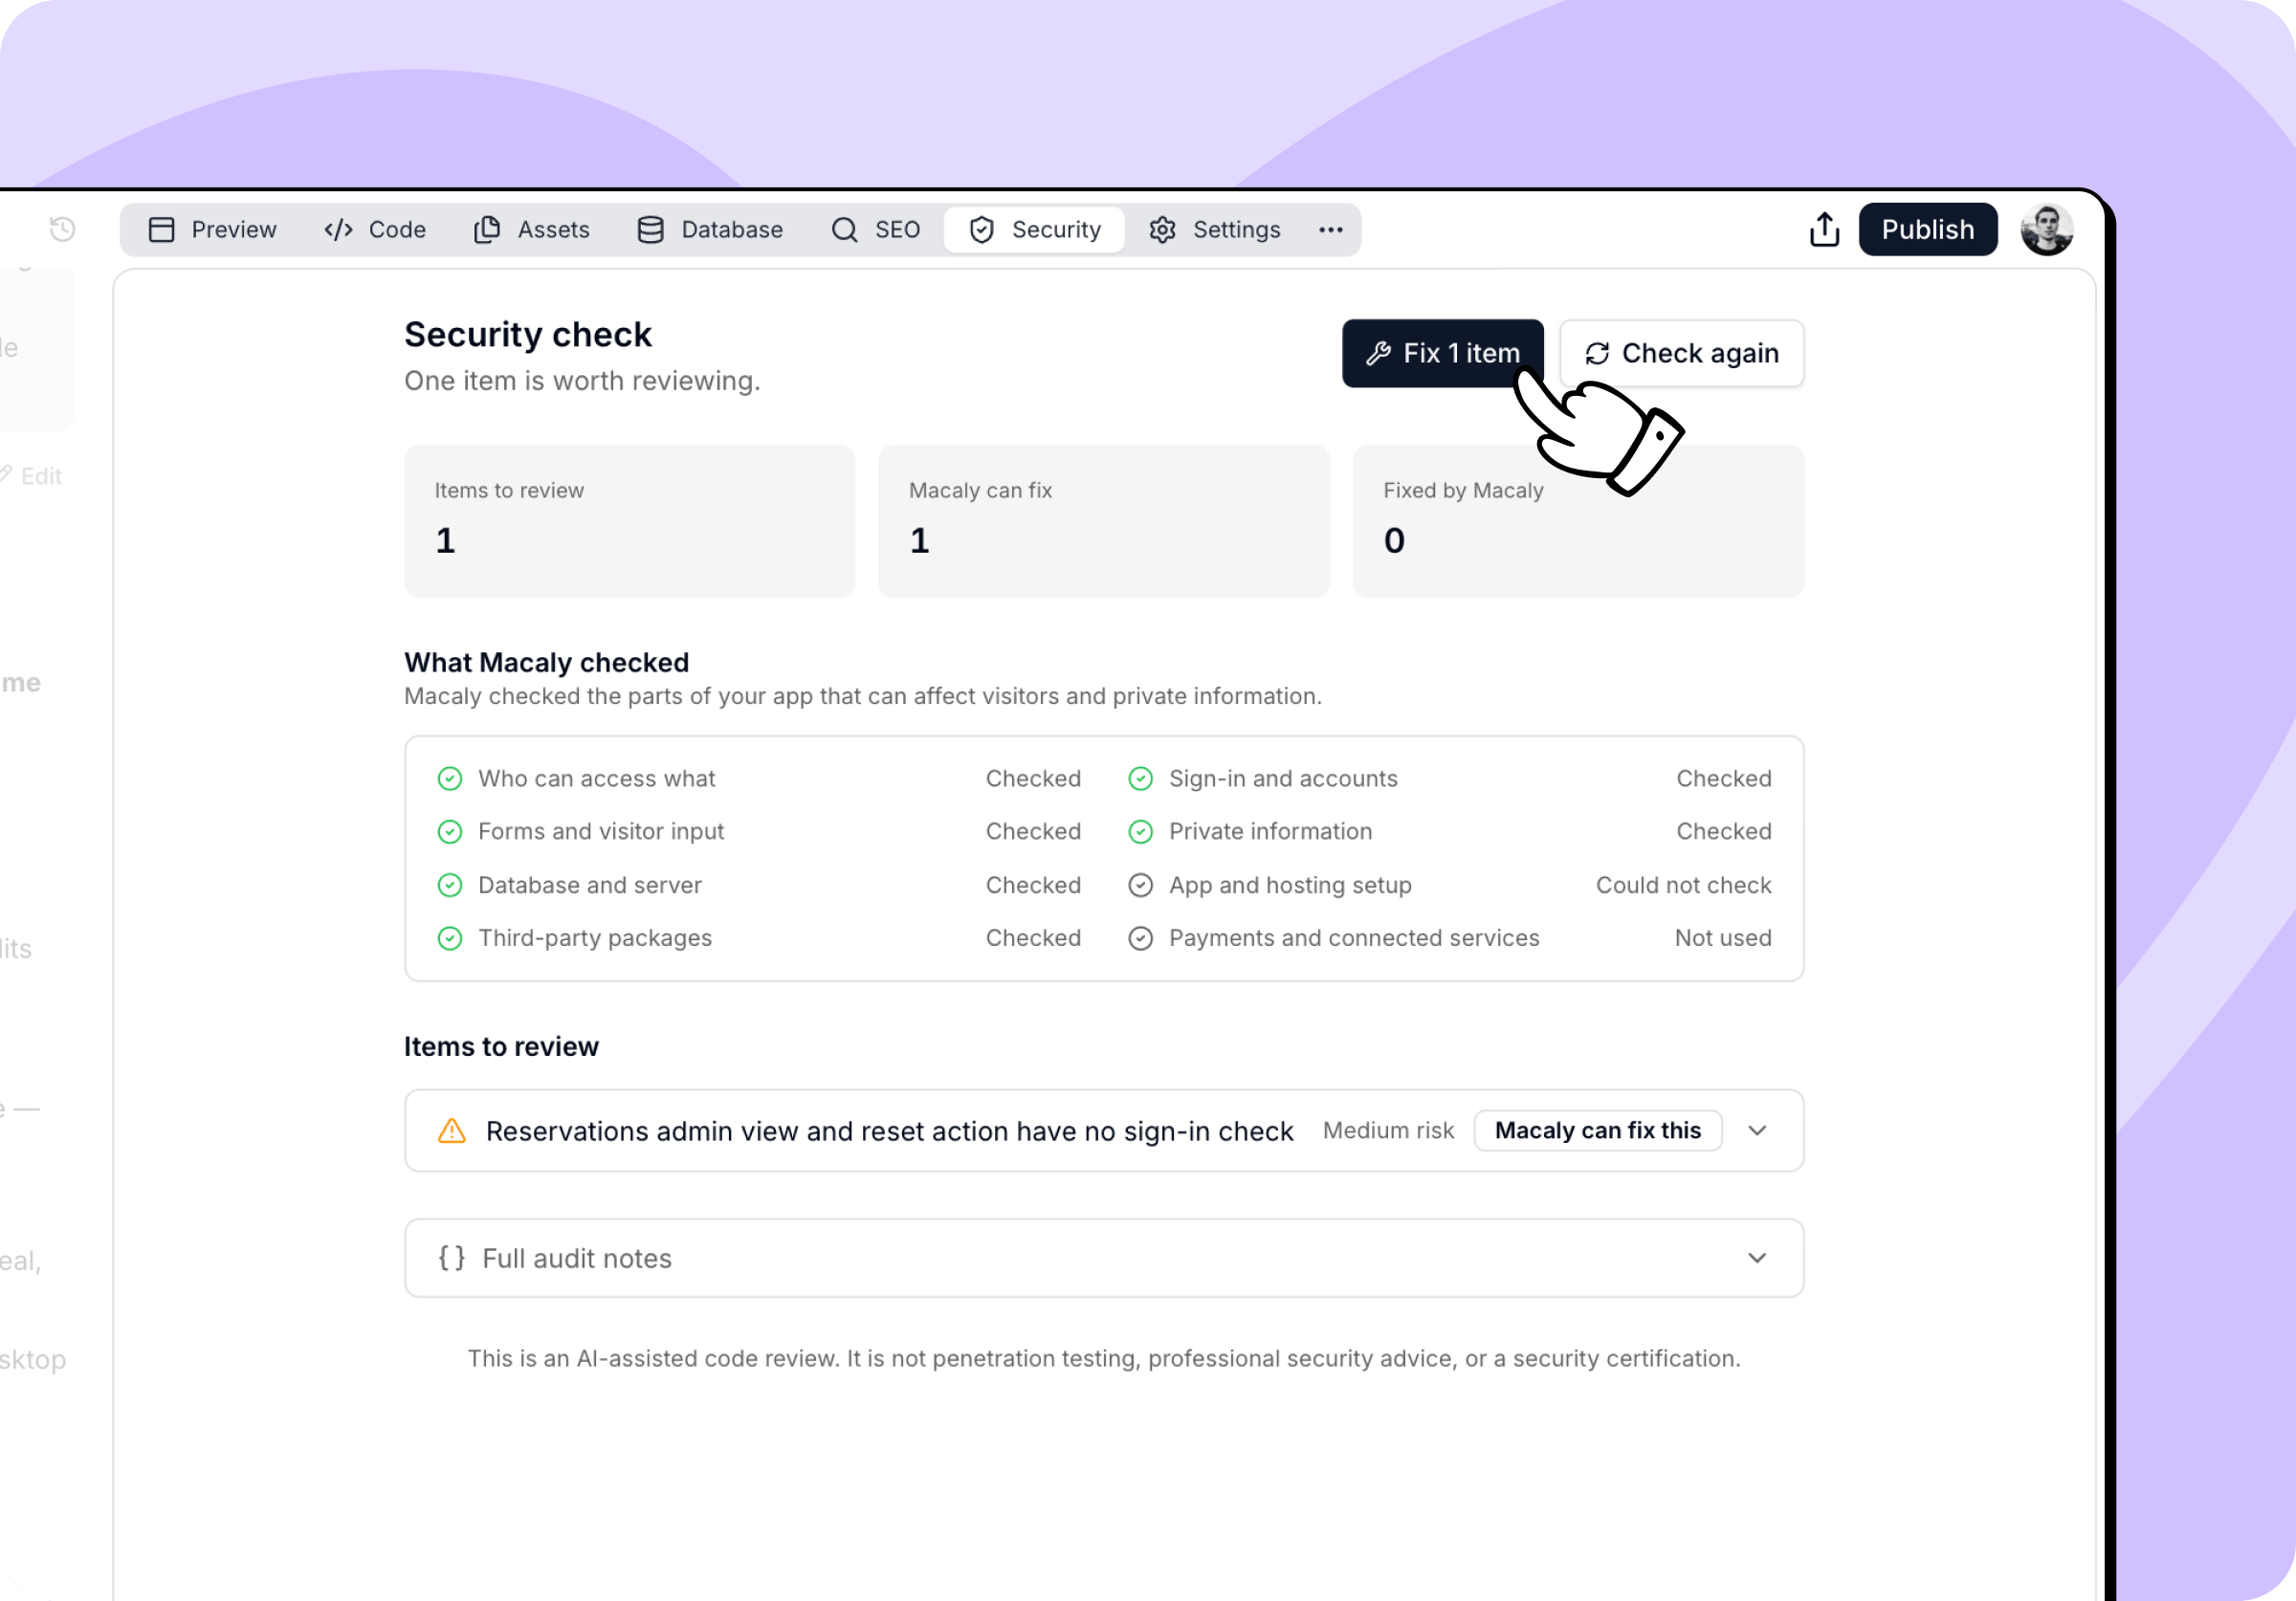 Los hallazgos con la etiqueta **Macaly puede corregir esto** son los que Macaly puede resolver por ti. Las sugerencias que refuerzan tu app sin señalar un riesgo actual quedan fuera de la lista y aparecen bajo **Protección extra** en las notas completas de la auditoría, junto con un resumen de la auditoría y todo lo que la comprobación no pudo confirmar.
## Dejar que Macaly corrija los hallazgos
Cuando al menos un hallazgo se puede corregir automáticamente, aparece un botón de corrección en la parte superior de la pestaña que entrega todo el conjunto al agente de una vez.
Macaly hace una copia de seguridad de tu proyecto, aplica las correcciones, prueba los cambios y comprueba que el fallo se ha cerrado y que tu app sigue comportándose como antes. Esto tarda hasta otros 10-20 minutos.
Los hallazgos que quedan marcados como **Necesita tu intervención** son aquellos en los que la corrección depende de una decisión que solo tú puedes tomar, como quién debe tener el rol de administrador o una clave que hay que configurar fuera de tu proyecto. Dile al agente en el chat lo que quieres y él se encarga a partir de ahí.
Las correcciones se aplican a tu proyecto, pero nunca se publican. Publícalas cuando estés satisfecho con ellas. Como se hace una copia de seguridad antes de que empiecen las correcciones, también puedes restaurar la versión anterior desde ese mensaje en tu chat.
## Ejecutar una nueva comprobación
**Revisar de nuevo**, en la parte superior de la pestaña, inicia una comprobación nueva sobre la versión actual de tu proyecto.
Si tú o el agente cambiáis algo después de que termine una comprobación, la pestaña muestra **El proyecto cambió tras esta revisión** y el botón de corrección desaparece, porque esas correcciones se basarían en una versión que ya no existe. Ejecuta una nueva comprobación para obtener una lista actualizada.
## Qué cuesta
La primera comprobación de cada chat es gratuita, y también lo son las correcciones que la siguen. Cada comprobación posterior en el mismo chat usa créditos, igual que sus correcciones. La pestaña te indica cuál vas a obtener antes de empezar.
## Qué no hace la comprobación
Esta es una revisión de código asistida por IA. No es un test de penetración, asesoramiento profesional de seguridad ni una certificación de seguridad.
* Revisa tu código fuente. No ataca tu sitio publicado, no escanea tus servidores ni prueba la infraestructura en ejecución.
* Cada comprobación es una instantánea de tu proyecto en ese momento. Nada se ejecuta de forma programada, así que ejecuta una comprobación nueva después de cambios importantes.
* No puede confirmarlo todo. Los ajustes que añade tu hosting, como las cabeceras de seguridad, a menudo no son visibles en el código de tu proyecto, así que se recogen bajo **Lo que Macaly no pudo confirmar** en lugar de contarse como problemas.
* Un resultado limpio significa que no se encontró nada preocupante en las áreas que Macaly pudo revisar. Ninguna revisión automática puede garantizar que una app sea completamente segura.
Para lo que Macaly gestiona a nivel de plataforma, consulta [Resumen de seguridad](/docs/es/security/overview). Para trabajar con el agente en seguridad mientras creas, consulta [Crear apps seguras](/docs/es/security/building-secure-apps).
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.